
Die wichtigsten Neuerungen, die Microsoft heute zur Sovereign Cloud ankündigt, kommen ohne Ihr Zutun in den Schweizer Regionen an. Der grössere Teil der Ankündigung richtet sich an Behörden, kritische Infrastrukturen und regulierte Grossunternehmen. Douglas Phillips, President und CTO von Microsoft Specialized Clouds, hat am 20. Oktober 2026 beschrieben, wie Kontrollen künftig pro Workload gewählt werden: in der öffentlichen Cloud, auf eigener Hardware oder bei einem Partner. Wir haben für jede Ankündigung geprüft, ob sie in der Schweiz verfügbar ist, und sagen, was wir Ihnen für typische Situationen empfehlen.
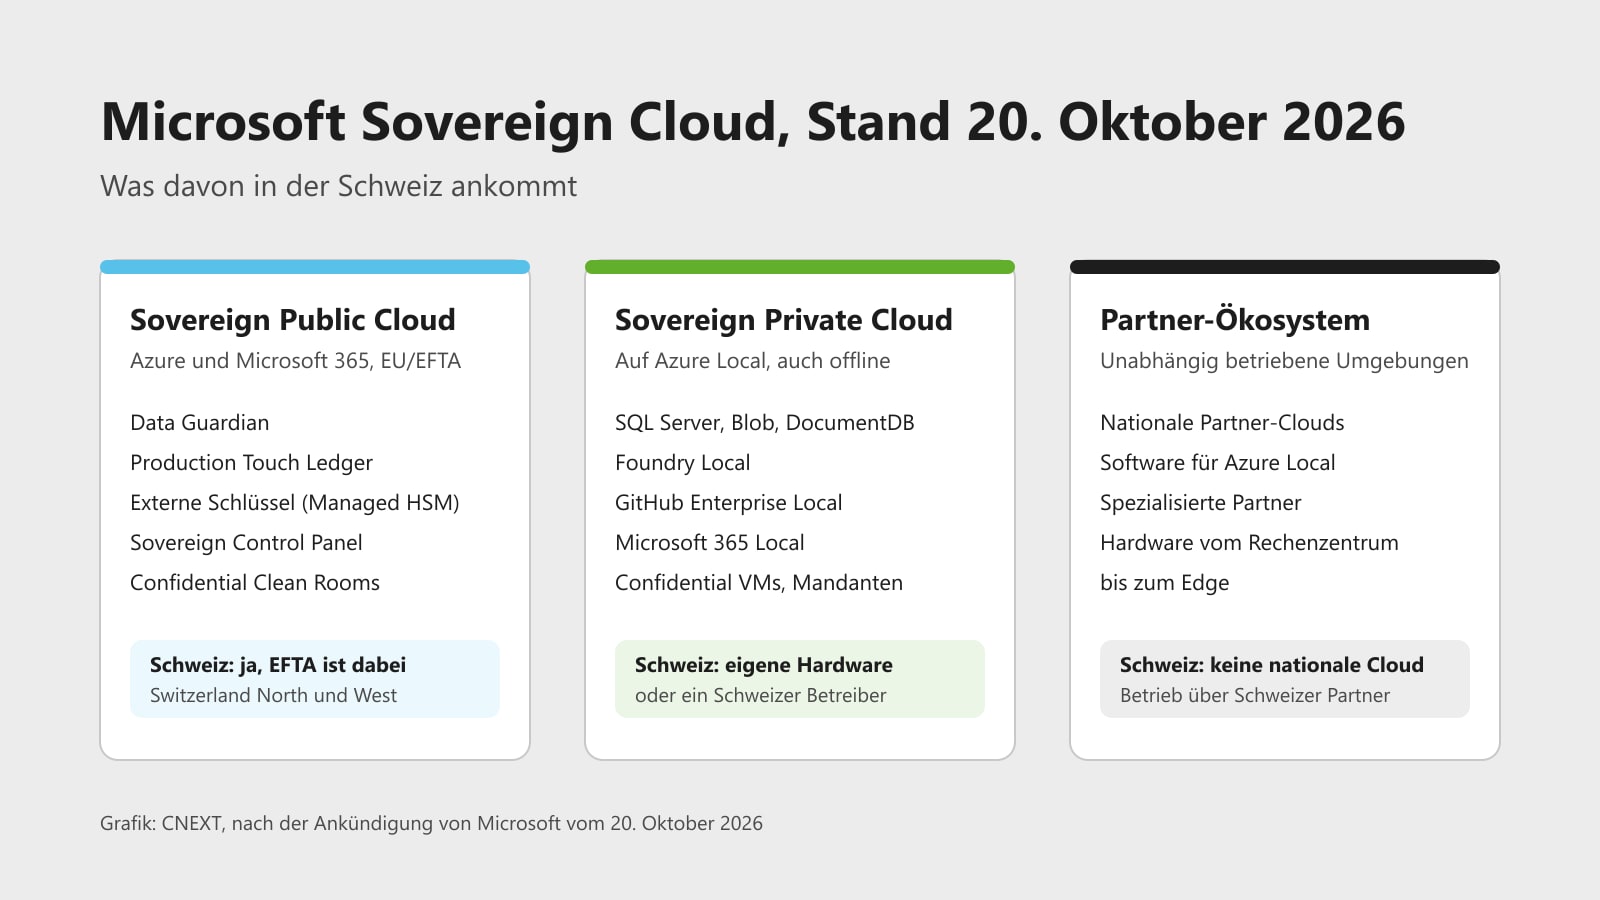
Grafik: CNEXT, nach der Ankündigung von Microsoft vom 20. Oktober 2026.
Was Microsoft angekündigt hat
Microsoft ordnet seine Souveränitätsangebote neu in drei Stufen, die eine Organisation je nach Anwendung kombiniert. Die Sovereign Public Cloud ergänzt die bestehenden Azure- und Microsoft-365-Regionen um Kontrollen für Datenresidenz, Vertraulichkeit, Zugriff durch Microsoft-Personal und Weiterbetrieb im Krisenfall. Die Sovereign Private Cloud bringt dieselben Dienste auf Azure Local in ein Rechenzentrum, das der Kunde oder ein Betreiber kontrolliert, mit oder ohne Verbindung zu Microsoft. Das Partner-Ökosystem umfasst unabhängig betriebene Umgebungen wie Bleu in Frankreich, Software für Azure Local und spezialisierte Partner im Land.
Für Schweizer Kunden ist die wichtigste Zeile der Ankündigung die Geografie. Data Guardian und das neue Production Touch Ledger werden für die EU und die EFTA ausgerollt, und die Schweiz gehört zur EFTA. Damit gelten die Zugriffskontrollen auch für die Regionen Switzerland North in Zürich und Switzerland West in Genf, ohne dass Sie etwas migrieren.
Verfügbarkeit in der Schweiz
Stand 20. Oktober 2026, geprüft anhand der Ankündigung, der Microsoft-Dokumentation und der Mitteilungen von Microsoft Schweiz. «Ja» heisst, dass die Funktion in den Schweizer Regionen oder auf Hardware in der Schweiz nutzbar ist, sobald Microsoft den genannten Status erreicht.
| Neuerung | Status laut Microsoft | In der Schweiz |
|---|---|---|
| Data Guardian: Personal mit Wohnsitz in Europa genehmigt und überwacht den Fernzugriff von Microsoft-Technikern auf Produktionssysteme | Rollout für EU und EFTA, gestaffelt, ohne Datum pro Region | Ja, die Schweizer Regionen sind EU/EFTA-Regionen |
| Production Touch Ledger: manipulationssicheres Protokoll dieser Zugriffe und der ausgeführten Aktionen | Gestaffelter Rollout in EU und EFTA | Ja, mit demselben Vorbehalt beim Zeitpunkt |
| Just-in-time Access und Customer Lockbox: Sie geben jeden Zugriff von Microsoft auf Ihre Daten einzeln frei | Verfügbar; Customer Lockbox setzt Microsoft 365 E5, Office 365 E5 oder das Compliance-Add-on voraus | Ja, in Microsoft 365 und Azure |
| Externes Schlüsselmanagement mit Azure Managed HSM: der Wurzelschlüssel bleibt in Ihrem eigenen HSM oder bei einem Treuhänder | Allgemein verfügbar seit 16. Oktober 2026, Freischaltung über das Microsoft-Kundenteam, Private Link noch in Vorschau | Ja, Managed HSM läuft in Switzerland North |
| Sovereign Control Panel: eine Ansicht im Azure-Portal für Souveränitätslage, Lücken, Risiken und Notfallbereitschaft | Öffentliche Vorschau ab Microsoft Ignite, 17. bis 20. November 2026 | Voraussichtlich ja, Microsoft nennt keine Regionsliste |
| Azure Confidential Clean Rooms: mehrere Parteien werten gemeinsam vertrauliche Daten aus, ohne sie offenzulegen | Eingeschränkte Vorschau | Auf Anfrage, keine Regionsliste veröffentlicht |
| Wechsel von verbundenem zu getrenntem Betrieb auf Azure Local | Öffentliche Vorschau | Ja, auf eigener Hardware |
| SQL Server auf Azure Local, verbunden und getrennt | Allgemein verfügbar | Ja, auf eigener Hardware |
| DocumentDB und Blob Storage auf Azure Local | Öffentliche Vorschau | Ja, auf eigener Hardware |
| Foundry Local auf Azure Local: Modelle, Wissen, Werkzeuge und Agenten laufen lokal, mit erweitertem Modellkatalog | Allgemein verfügbar ab Ignite | Ja, die Modelle verarbeiten auf Ihrer Hardware |
| GitHub Enterprise Local: GitHub Enterprise Server als geprüfte Appliance, GitHub Copilot mit lokal gehosteten Modellen | Allgemein verfügbar ab Ignite | Ja, auf eigener Hardware |
| Microsoft 365 Local: SharePoint Server und Exchange Server auf Azure Local; neu die Anbindung an Foundry Local für Suche und Antworten über lokale Daten | Verfügbar; die Foundry-Anbindung in Vorschau für freigegebene Kunden | Ja; ELCA hat im Juni 2026 den Betrieb in der Schweiz angekündigt, zunächst als lokale Erweiterung für bestehende Microsoft-365-Kunden |
| Confidential Virtual Machines auf Azure Local | Allgemein verfügbar | Ja |
| Mandantenfähigkeit auf Azure Local | Angekündigt, ohne Datum | Noch nicht |
| Nationale Partner-Cloud, unabhängig von Microsoft betrieben | Bleu in Frankreich | Nein, für die Schweiz ist keine angekündigt |
Ausserhalb der heutigen Ankündigung, aber für dieselbe Entscheidung wichtig: Microsoft 365 verarbeitet Kundendaten innerhalb der EU-Datengrenze, die die EFTA und damit die Schweiz einschliesst. Die Verarbeitung von Copilot-Interaktionen direkt in der Schweiz hat Microsoft im November 2025 für das Jahr 2026 angekündigt; eine Bestätigung, dass sie läuft, haben wir bis heute nicht gefunden.
Was wir Ihnen raten
Microsoft entscheidet neu pro Workload, welche Stufe gilt. Unsere Empfehlung folgt derselben Logik: eine Liste Ihrer Anwendungen mit Datenklasse, und pro Zeile die passende Stufe.
Sie arbeiten auf Microsoft 365 und kein Regulator schreibt Ihnen den Betrieb vor. Für Sie ändert sich am Betrieb nichts, und Sie müssen nichts kaufen. Data Guardian und das Ledger kommen über den Rollout in Ihre Regionen. Customer Lockbox setzt Microsoft 365 E5 oder das Compliance-Add-on voraus; wenn Sie es lizenziert haben, prüfen Sie, ob es eingeschaltet ist. Halten Sie den heutigen Stand in Ihrer Datenschutzdokumentation fest. Azure Local brauchen Sie erst, wenn eine Anwendung ohne Internet oder auf eigener Hardware laufen muss.
Sie unterliegen der FINMA, dem Berufsgeheimnis oder kantonalen Vorgaben. Die Sovereign Public Cloud deckt die meisten Anforderungen ab, wenn Sie Folgendes einrichten: das externe Schlüsselmanagement für die Dienste mit besonders schützenswerten Daten, eine Sovereign Landing Zone, die Regionen und Verschlüsselung per Richtlinie erzwingt, und ab Ignite das Sovereign Control Panel für den Nachweis gegenüber Prüfern. Die Data-Guardian-Protokolle gehören in Ihr Audit-Dossier. Wie wir eine Azure-Umgebung mit diesen Vorgaben aufbauen, beschreibt unsere Seite zu Azure.
Sie betreiben kritische Infrastruktur oder brauchen Betrieb ohne Internet. Dann ist Azure Local der richtige Ort, und zwar für die eine Anwendung, die das wirklich verlangt. SQL Server läuft dort heute, Foundry Local und GitHub Enterprise Local folgen im November. Für SharePoint und Exchange vor Ort steht Microsoft 365 Local bereit, auf eigener Hardware oder bei einem Schweizer Betreiber wie ELCA, der sein Angebot im Juni 2026 angekündigt hat. Rechnen Sie Hardware, Lizenzen und das Betriebsteam zusammen, bevor Sie entscheiden; der Unterschied zur öffentlichen Cloud liegt im Betrieb, den Sie selbst verantworten.
Grenzen
Was Microsoft für Ignite verspricht, ist eine Ankündigung. Vorschaufunktionen ändern sich, und für Data Guardian und das Ledger gibt es noch kein Datum pro Region. Wir aktualisieren die Tabelle nach Ignite.
Data Guardian regelt den Zugriff von Microsoft-Personal. Es ändert nichts daran, wo KI-Modelle rechnen. In Microsoft Foundry verarbeiten neuere Modelle in der EU-Datenzone, die die Schweiz nicht einschliesst, oder global; welche Modelle in Switzerland North laufen, steht in unserem Wegweiser zu den Datengrenzen.
Preise nennt die Ankündigung keine. Azure Local braucht geprüfte Hardware von Herstellern wie Dell, HPE oder Lenovo, dazu Lizenzen und ein Team, das Updates einspielt. Diese Kosten klären wir mit Ihnen pro Anwendung, bevor eine Entscheidung fällt.
Nächster Schritt
Welche Ihrer Anwendungen brauchen welche Stufe? Schicken Sie uns Ihre Liste mit der Datenklasse pro Anwendung. Sie erhalten die Tabelle zurück, mit unserer Empfehlung pro Zeile und dem Stand der Verfügbarkeit in der Schweiz. Ich freue mich auf den Austausch.
Marcel Haas, CEO CNEXT
Quellen: Douglas Phillips, «Advancing digital sovereignty with greater control and choice», Microsoft, 20. Oktober 2026. Microsoft Schweiz, «How Microsoft is addressing digital sovereignty in Switzerland», 25. Februar 2026. Microsoft Schweiz und ELCA, Mitteilung zum Digital Sovereignty Day in Bern, 16. Juni 2026. Microsoft Learn, Data Guardian overview und EU Data Boundary. Azure Update AZ574296, External key management for Azure Key Vault Managed HSM generally available, 16. Oktober 2026. Microsoft, Ankündigung zur Verarbeitung von Copilot-Interaktionen im Land, November 2025. Alle Angaben geprüft am 20. Oktober 2026. Verwandt: Microsoft 365 und Datenresidenz in der Schweiz.