
Microsoft Copilot legt jede Eingabe und jede Antwort in einem verborgenen Ordner im Exchange-Postfach der Person ab, die fragt. Für Aufbewahrung und eDiscovery ist das praktisch. Für alle, die Zugriff auf dieses Postfach haben oder ihn beim Austritt erhalten, öffnet es einen Bestand, den kaum eine Berechtigungsübersicht kennt. Wir halten diesen Ablageort für falsch und sagen, was Sie tun können, solange Microsoft ihn beibehält.
Eine Geschäftsführerin fragt Copilot am Montagmorgen, wie sie die Umstrukturierung im Verkauf ankündigen soll, welche Kündigungsfristen gelten und welche Fragen der Verwaltungsrat stellen wird. Ihre Assistenz hat seit Jahren Vollzugriff auf ihr Postfach, damit sie Termine und Mails betreuen kann. Die Fragen an Copilot liegen jetzt im selben Postfach. Outlook zeigt sie der Assistenz nicht an. Wer sie trotzdem erreicht, entscheiden Rollen und Werkzeuge, an die beim Erteilen des Vollzugriffs niemand gedacht hat.
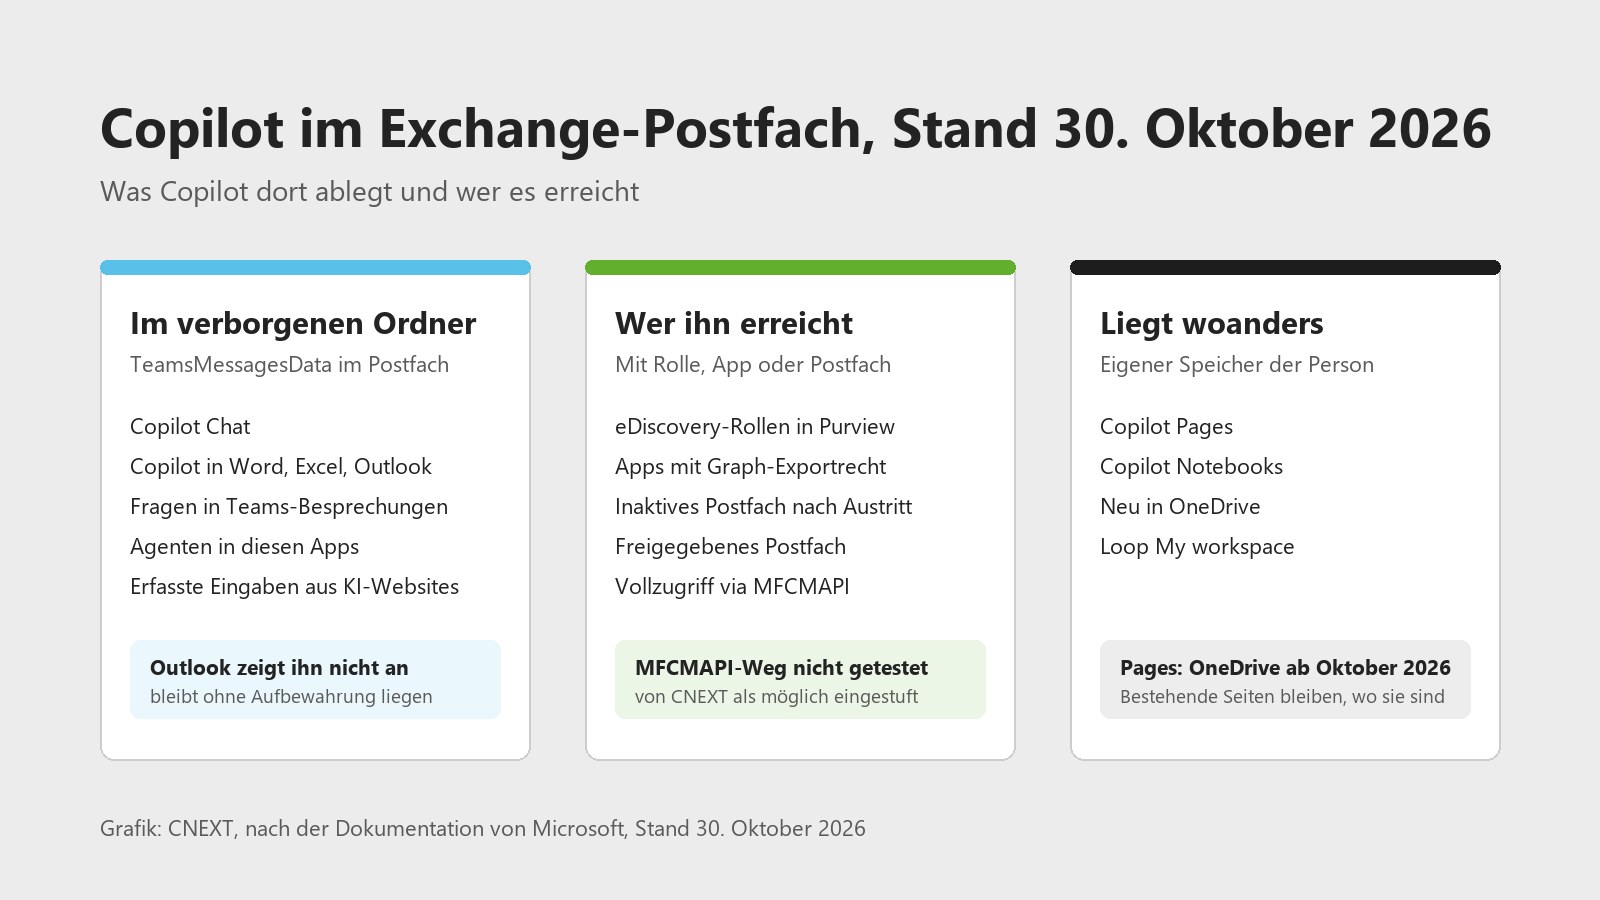
Grafik: CNEXT, nach der Dokumentation von Microsoft, Stand 30. Oktober 2026.
Was liegt im Postfach?
Microsoft beschreibt es in der Purview-Dokumentation offen: Daten aus Gesprächen mit generativer KI liegen in einem verborgenen Ordner im Postfach der Person, die die KI-Anwendung nutzt. Der Ordner ist laut Microsoft für Suchen mit eDiscovery gedacht; Benutzer und Administratoren sollen ihn nicht direkt öffnen.
Dazu gehören Eingaben, Antworten und die zitierten Quellen aus Copilot Chat, aus Copilot in Word, Excel, PowerPoint, Outlook, OneNote, Loop und Whiteboard und aus Fragen an Copilot in Teams-Besprechungen. Agenten erben dieses Verhalten von der Anwendung, in der sie laufen, und auch Security Copilot, Copilot in Fabric und Copilot Studio schreiben dorthin. Wer in Purview eine Sammelrichtlinie mit Inhaltserfassung einschaltet, legt zusätzlich Eingaben aus ChatGPT Enterprise, Foundry-Anwendungen und KI-Websites wie ChatGPT oder Gemini in denselben Ordner. Fachleute kennen ihn als TeamsMessagesData, den Ort, an dem Teams seit Jahren Kopien von Chats für die Compliance ablegt.
Copilot Pages und Notebooks liegen woanders: in einem eigenen SharePoint-Embedded-Container der Person und, seit Microsoft ab Mitte Oktober 2026 umstellt, für neue Seiten in ihrem OneDrive.
Ohne Aufbewahrungsrichtlinie bleibt der Verlauf liegen. Schliesst jemand das Chatfenster, blendet Copilot die Nachrichten nur aus. Weg sind sie erst, wenn die Person den Chat oder ihren ganzen Verlauf im Portal «Mein Konto» löscht. Greift eine Aufbewahrung oder ein Hold, behält Exchange eine Kopie im ebenfalls verborgenen Ordner SubstrateHolds, bis die Frist abläuft.
Warum hat Microsoft das Postfach gewählt?
Das Postfach ist in Microsoft 365 die fertige Compliance-Grenze. Aufbewahrung, Litigation Hold, eDiscovery, Datenresidenz und inaktive Postfächer nach einem Austritt funktionieren dort seit Jahren, und Teams nutzt dasselbe Muster für Chats. Microsoft schreibt selbst, dass im Hintergrund Exchange-Postfächer die Kopien speichern, im selben Postfachtyp wie die Nachrichten aus privaten Teams-Kanälen. Wer Copilot in kurzer Zeit für Banken, Spitäler und Behörden prüfbar machen musste, fand hier alles fertig vor.
Wir verstehen den Entscheid. Er war der bequeme Weg, und für Copilot passt er schlecht.
Warum halten wir das für falsch?
Das Postfach ist das am häufigsten geteilte Objekt in Microsoft 365. Assistenzen erhalten Vollzugriff, Teams teilen sich Postfächer, und beim Austritt wird ein Postfach oft in ein freigegebenes umgewandelt und der Nachfolge zugewiesen. All diese Freigaben wurden für Mails entschieden. Mit Copilot liegt im selben Behälter etwas anderes: Eine Frage zeigt, was jemand vorhat, bevor er es irgendwem schreibt. Wer nach Kündigungsfristen, einer Diagnose oder der Bewertung eines Kollegen fragt, hinterlässt eine Spur, die es im Mailverkehr nie gab.
Microsoft hat die naheliegenden Wege geschlossen. Outlook zeigt den Ordner nicht, und seit Juni 2026 verweigert die Graph-Schnittstelle für Mails den Zugriff auf verborgene Ordner dieser Art. Offen bleiben diese Wege:
- eDiscovery: Wer die passende Purview-Rolle hat, sucht mit der Bedingung «Copilot activity» in jedem Postfach und exportiert die Treffer.
- Graph-Export: Eine Anwendung mit der Berechtigung AiEnterpriseInteraction.Read.All liest nach Freigabe durch einen Administrator die Copilot-Interaktionen aller Personen im Tenant.
- Austritt: Wird das Konto gelöscht, bleiben die Interaktionen in einem inaktiven Postfach, solange eine Aufbewahrung greift, und eDiscovery findet sie dort weiterhin. Wird das Postfach in ein freigegebenes umgewandelt, bleibt der verborgene Ordner nach unserem Verständnis darin, denn es bleibt dasselbe Postfach.
«Verborgen» heisst also: Mail-Programme zeigen den Ordner nicht an. Die Berechtigung auf das Postfach gilt für ihn genauso.
In der Schweiz kommt das Arbeitsrecht dazu. Eingaben in Copilot sind Personendaten der Mitarbeitenden, und Art. 328b OR erlaubt dem Arbeitgeber, solche Daten nur zu bearbeiten, soweit sie die Eignung für das Arbeitsverhältnis betreffen oder für die Durchführung des Arbeitsvertrags nötig sind. Wer Copilot-Verläufe beim Austritt mit dem Postfach weitergibt, klärt das vorher mit der Datenschutzstelle.
Was können Sie jetzt tun?
- Vollzugriffe prüfen. Listen Sie alle Vollzugriffe auf Postfächer auf, etwa mit Get-MailboxPermission, und fragen Sie bei jedem, ob er für Copilot-Verläufe gelten soll. Für Geschäftsleitung und HR reicht oft eine Stellvertretung mit Rechten auf Kalender und Posteingang.
- Austritte neu regeln. Geben Sie der Nachfolge die Mails und Ordner, die sie braucht, und schliessen Sie beim Export die Copilot-Aktivität aus. Das Postfach selbst bleibt als inaktives Postfach bei der Compliance, wo nur eDiscovery-Rollen es erreichen.
- Eine eigene Frist für Copilot setzen. Microsoft hat die Copilot-Interaktionen in den Aufbewahrungsrichtlinien von den Teams-Chats getrennt. Legen Sie fest, wie lange Sie die Verläufe wirklich brauchen, und löschen Sie danach.
- eDiscovery- und Graph-Rechte eng halten. Vergeben Sie eDiscovery-Rollen über Privileged Identity Management auf Zeit, überwachen Sie Exporte im Audit, und prüfen Sie, welche Anwendungen AiEnterpriseInteraction.Read.All besitzen.
- Sammelrichtlinien bewusst einschalten. Die Datensicherheits-Übersicht für KI (DSPM for AI) zeigt, welche Daten in Eingaben landen. Jede Richtlinie, die Inhalte erfasst, legt aber auch Eingaben aus ChatGPT oder Gemini ins Postfach. Erfassen Sie Inhalte dort, wo Sie sie für Untersuchungen brauchen.
- Bezeichnungen setzen und offen informieren. Vertraulichkeitsbezeichnungen mit Verschlüsselung halten Dokumente aus den Antworten heraus, wenn das Extrahierungsrecht fehlt. Sagen Sie Ihren Mitarbeitenden, dass Copilot-Verläufe Geschäftsunterlagen sind, die bei einer Untersuchung durchsucht werden können.
Was wir von Microsoft erwarten
Einen eigenen Speicher für KI-Verläufe, mit Aufbewahrung und eDiscovery wie heute und mit einem Zugriffsmodell, das Postfachberechtigungen nicht erbt. Dass es geht, zeigt Microsoft selbst: Copilot Pages und Notebooks liegen in einem eigenen Container der Person. Bis dahin hilft eine Einstellung, die Copilot-Verläufe beim Umwandeln in ein freigegebenes Postfach abtrennt.
Verfügbarkeit in der Schweiz
Stand 30. Oktober 2026, geprüft anhand der Dokumentation von Microsoft.
| Funktion | Status laut Microsoft | In der Schweiz |
|---|---|---|
| Speicherort der Copilot-Interaktionen | Im Postfach, ruhend in der Standardgeografie des Tenants; Copilot ist seit 1. März 2024 Teil der Zusagen zur Datenresidenz | Ja, für Tenants mit Standardgeografie Schweiz |
| Verarbeitung der Eingaben | Innerhalb der EU-Datengrenze, die die EFTA einschliesst; Verarbeitung im Land für 2026 angekündigt | Innerhalb der EU-Datengrenze; Verarbeitung in der Schweiz nicht bestätigt |
| Eigene Aufbewahrungsrichtlinie für Copilot-Interaktionen | Verfügbar in Purview | Ja |
| eDiscovery mit der Bedingung «Copilot activity» | Verfügbar in Purview | Ja |
| Datensicherheits-Übersicht für KI (DSPM for AI) | Verfügbar in Purview | Ja |
| Graph-Export der Copilot-Interaktionen | Verfügbar in Graph v1.0, setzt eine Lizenz für Microsoft Copilot voraus | Ja |
| Neue Copilot Pages und Notebooks in OneDrive | Rollout von Mitte Oktober bis Ende November 2026 | Ja, mit dem weltweiten Rollout |
Grenzen
Ob jemand mit Vollzugriff die Einträge mit MFCMAPI lesen kann, haben wir nicht getestet. Vollzugriff erlaubt, das Postfach in einem Outlook-Profil zu öffnen, und MFCMAPI zeigt in solchen Profilen auch verborgene Ordner; Tony Redmond hat auf diesem Weg Teams-Einträge im selben Ordner gelesen. Wir behandeln den Weg als möglich, bis Microsoft etwas anderes dokumentiert.
Dass der Ordner beim Umwandeln in ein freigegebenes Postfach erhalten bleibt, leiten wir daraus ab, dass es dasselbe Postfach bleibt; Microsoft dokumentiert das nicht ausdrücklich. Agenten aus Copilot Studio haben einen eigenen Ort in den Aufbewahrungsrichtlinien, und der Graph-Export liefert ihre Interaktionen nicht. Microsoft ändert diese Details laufend; wir aktualisieren den Artikel, wenn sich etwas bewegt.
Nächster Schritt
Wer hat heute Zugriff auf die Copilot-Verläufe Ihrer Geschäftsleitung? Wir prüfen mit Ihnen Vollzugriffe, Austrittsprozess, Aufbewahrung und eDiscovery-Rollen und halten fest, was Sie ändern sollten. Wie wir KI-Governance aufsetzen, steht auf unserer Seite zur AI-Governance. Ich freue mich auf den Austausch.
Marcel Haas, CEO CNEXT
Quellen: Microsoft Learn, Learn about retention for Copilot and AI apps, Stand 23. September 2025. Microsoft Learn, Microsoft Purview data security and compliance protections for generative AI apps, Stand 27. Mai 2026. Microsoft Learn, Data, Privacy, and Security for Microsoft Copilot, Stand 9. Juli 2026. Microsoft Learn, aiInteractionHistory: getAllEnterpriseInteractions, Stand 23. Februar 2026. Microsoft Learn, Governance and compliance for Copilot Pages and Copilot Notebooks, Stand 6. Juli 2026. Message Center MC1449182, Copilot Pages and Notebooks Creation in OneDrive, aktualisiert 8. Oktober 2026. Microsoft Learn, Data Residency for Microsoft Copilot, Stand 8. Oktober 2026. Tony Redmond, Microsoft Blocks Graph Access to Non-IPM Folders, 18. Juni 2026, und Using the MFCMAPI Utility to See Inside Exchange Online Mailboxes, 27. Oktober 2023. Alle Angaben geprüft am 30. Oktober 2026. Verwandt: Microsoft Copilot in der Schweiz einführen.