Security & Compliance
Microsoft 365 Security Services im Paket: prüfen, härten, überwachen, eingreifen.
Breach Inspection, Active Directory, Entra Connect, Intune und der Alarmdienst greifen ineinander: Das Inventar aus den Analysen speist den Alarmdienst, die Prüfliste der Inspektion läuft jeden Monat mit, und die Massnahme aus einem Dienst landet im nächsten. Sie buchen das Paket einmalig als Standortbestimmung oder monatlich als betreuten Betrieb.
Für Geschäftsleitungen und IT, die Microsoft 365 und ihr Verzeichnis prüfen, härten und überwachen lassen wollen, mit einem Bericht pro Monat.
- Microsoft Entra ID
- Active Directory
- Entra Connect
- Microsoft Intune
- Defender XDR
- KI-Agent
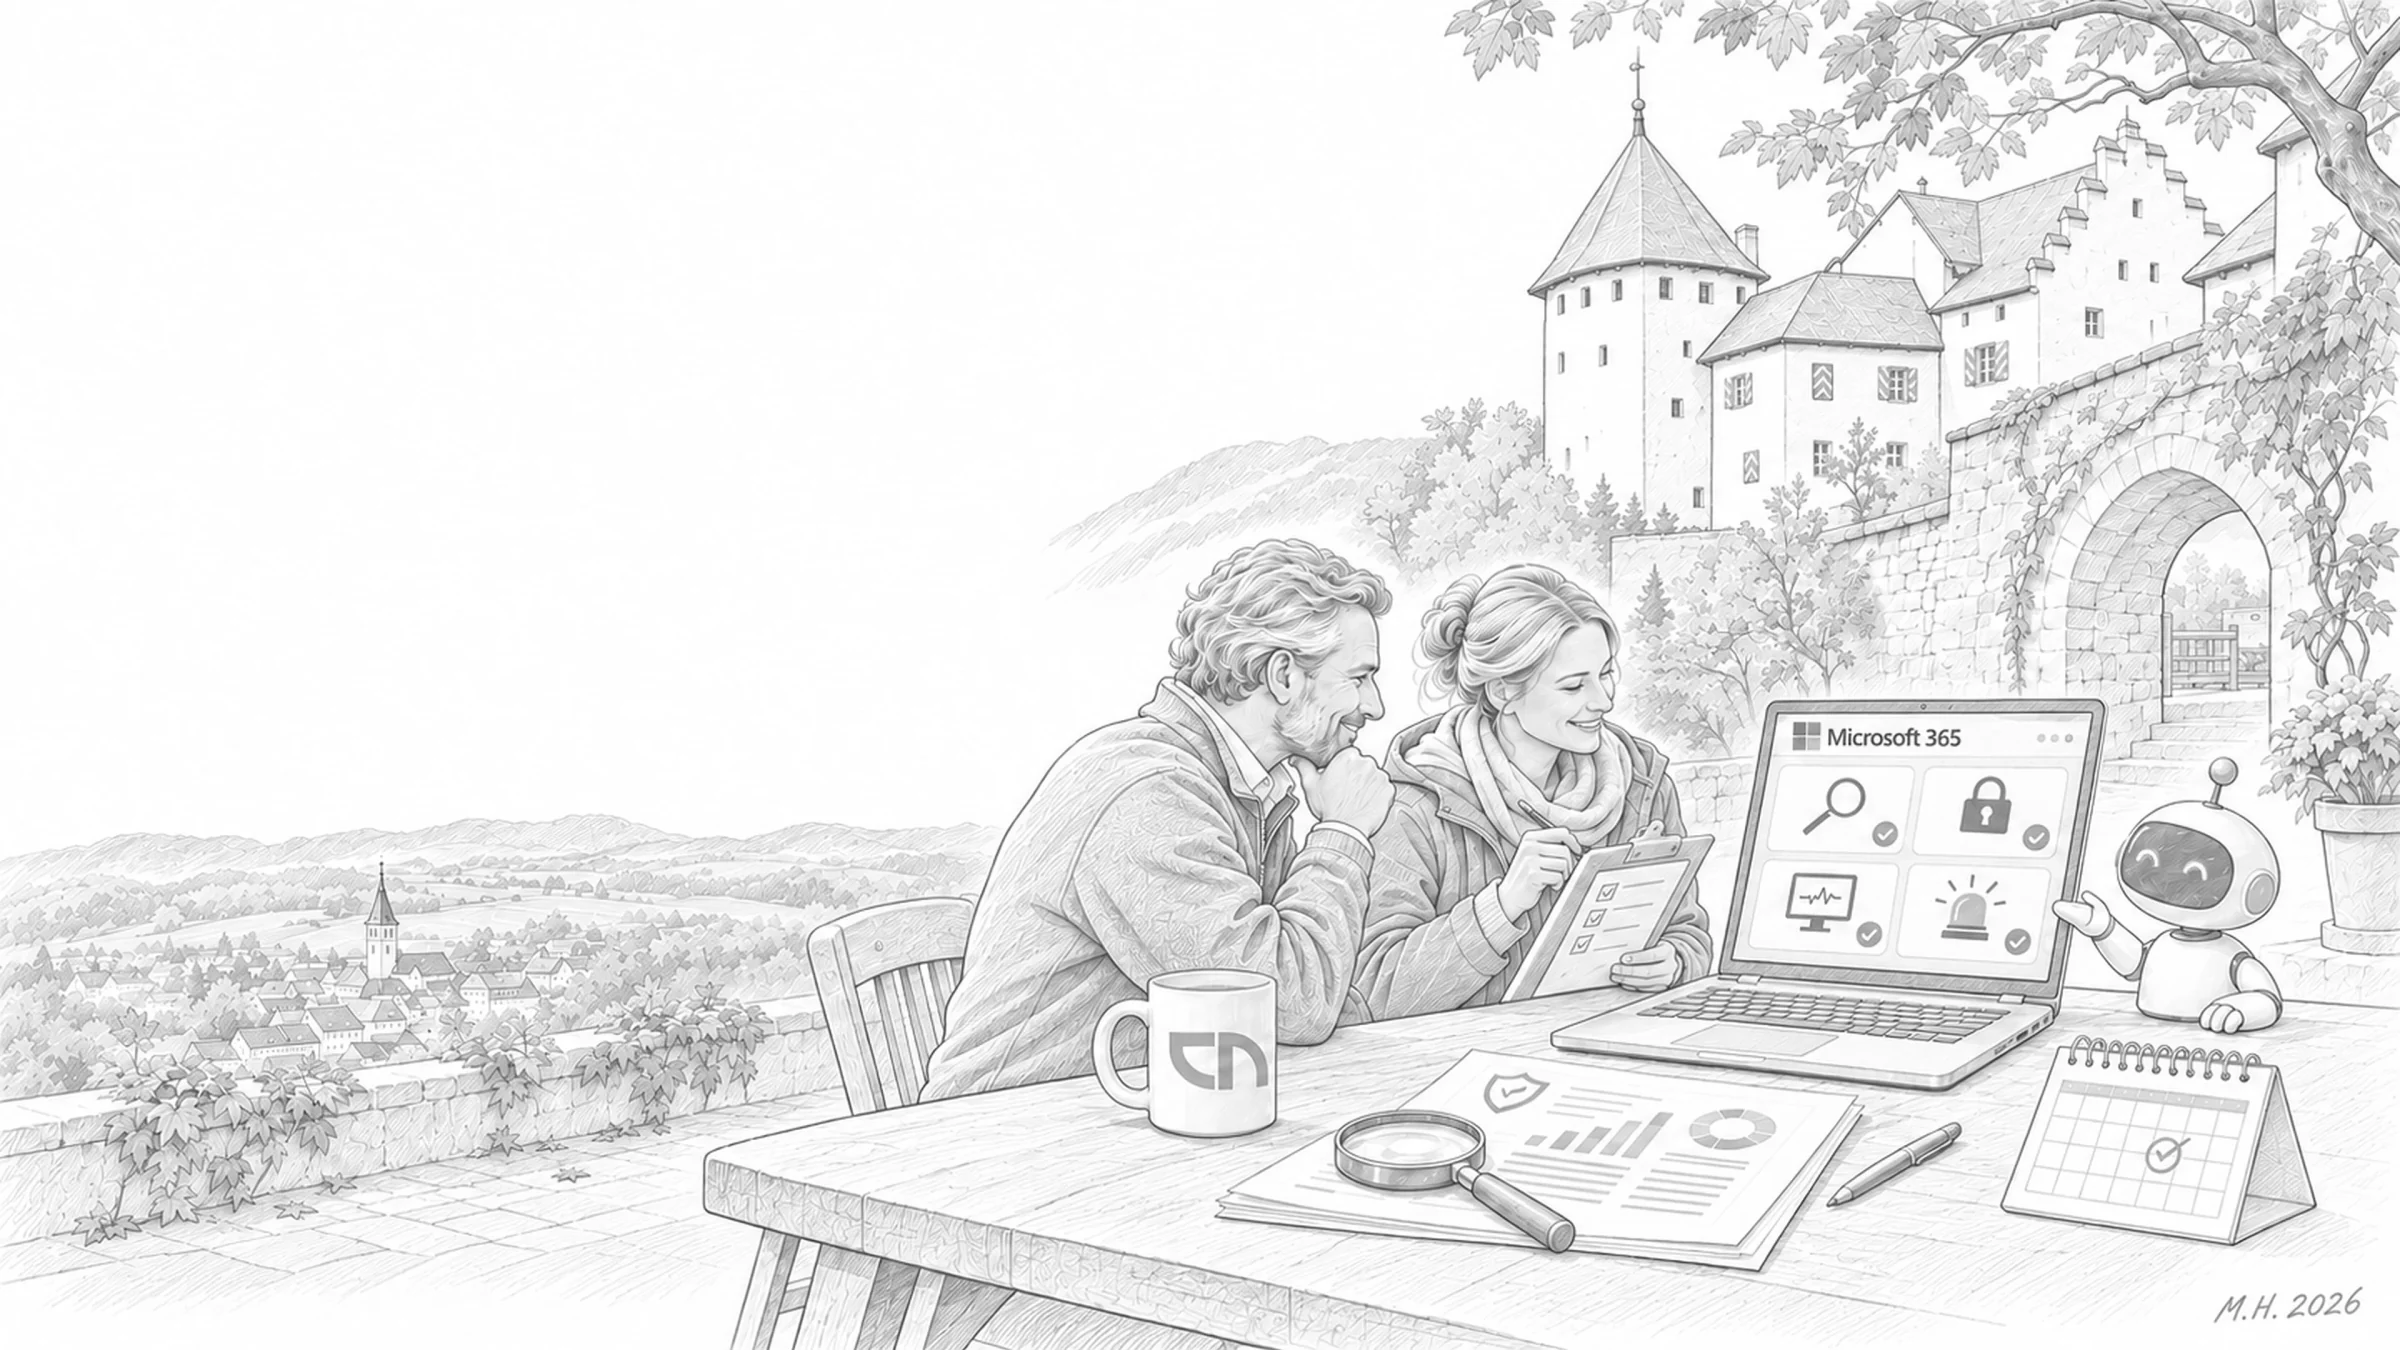
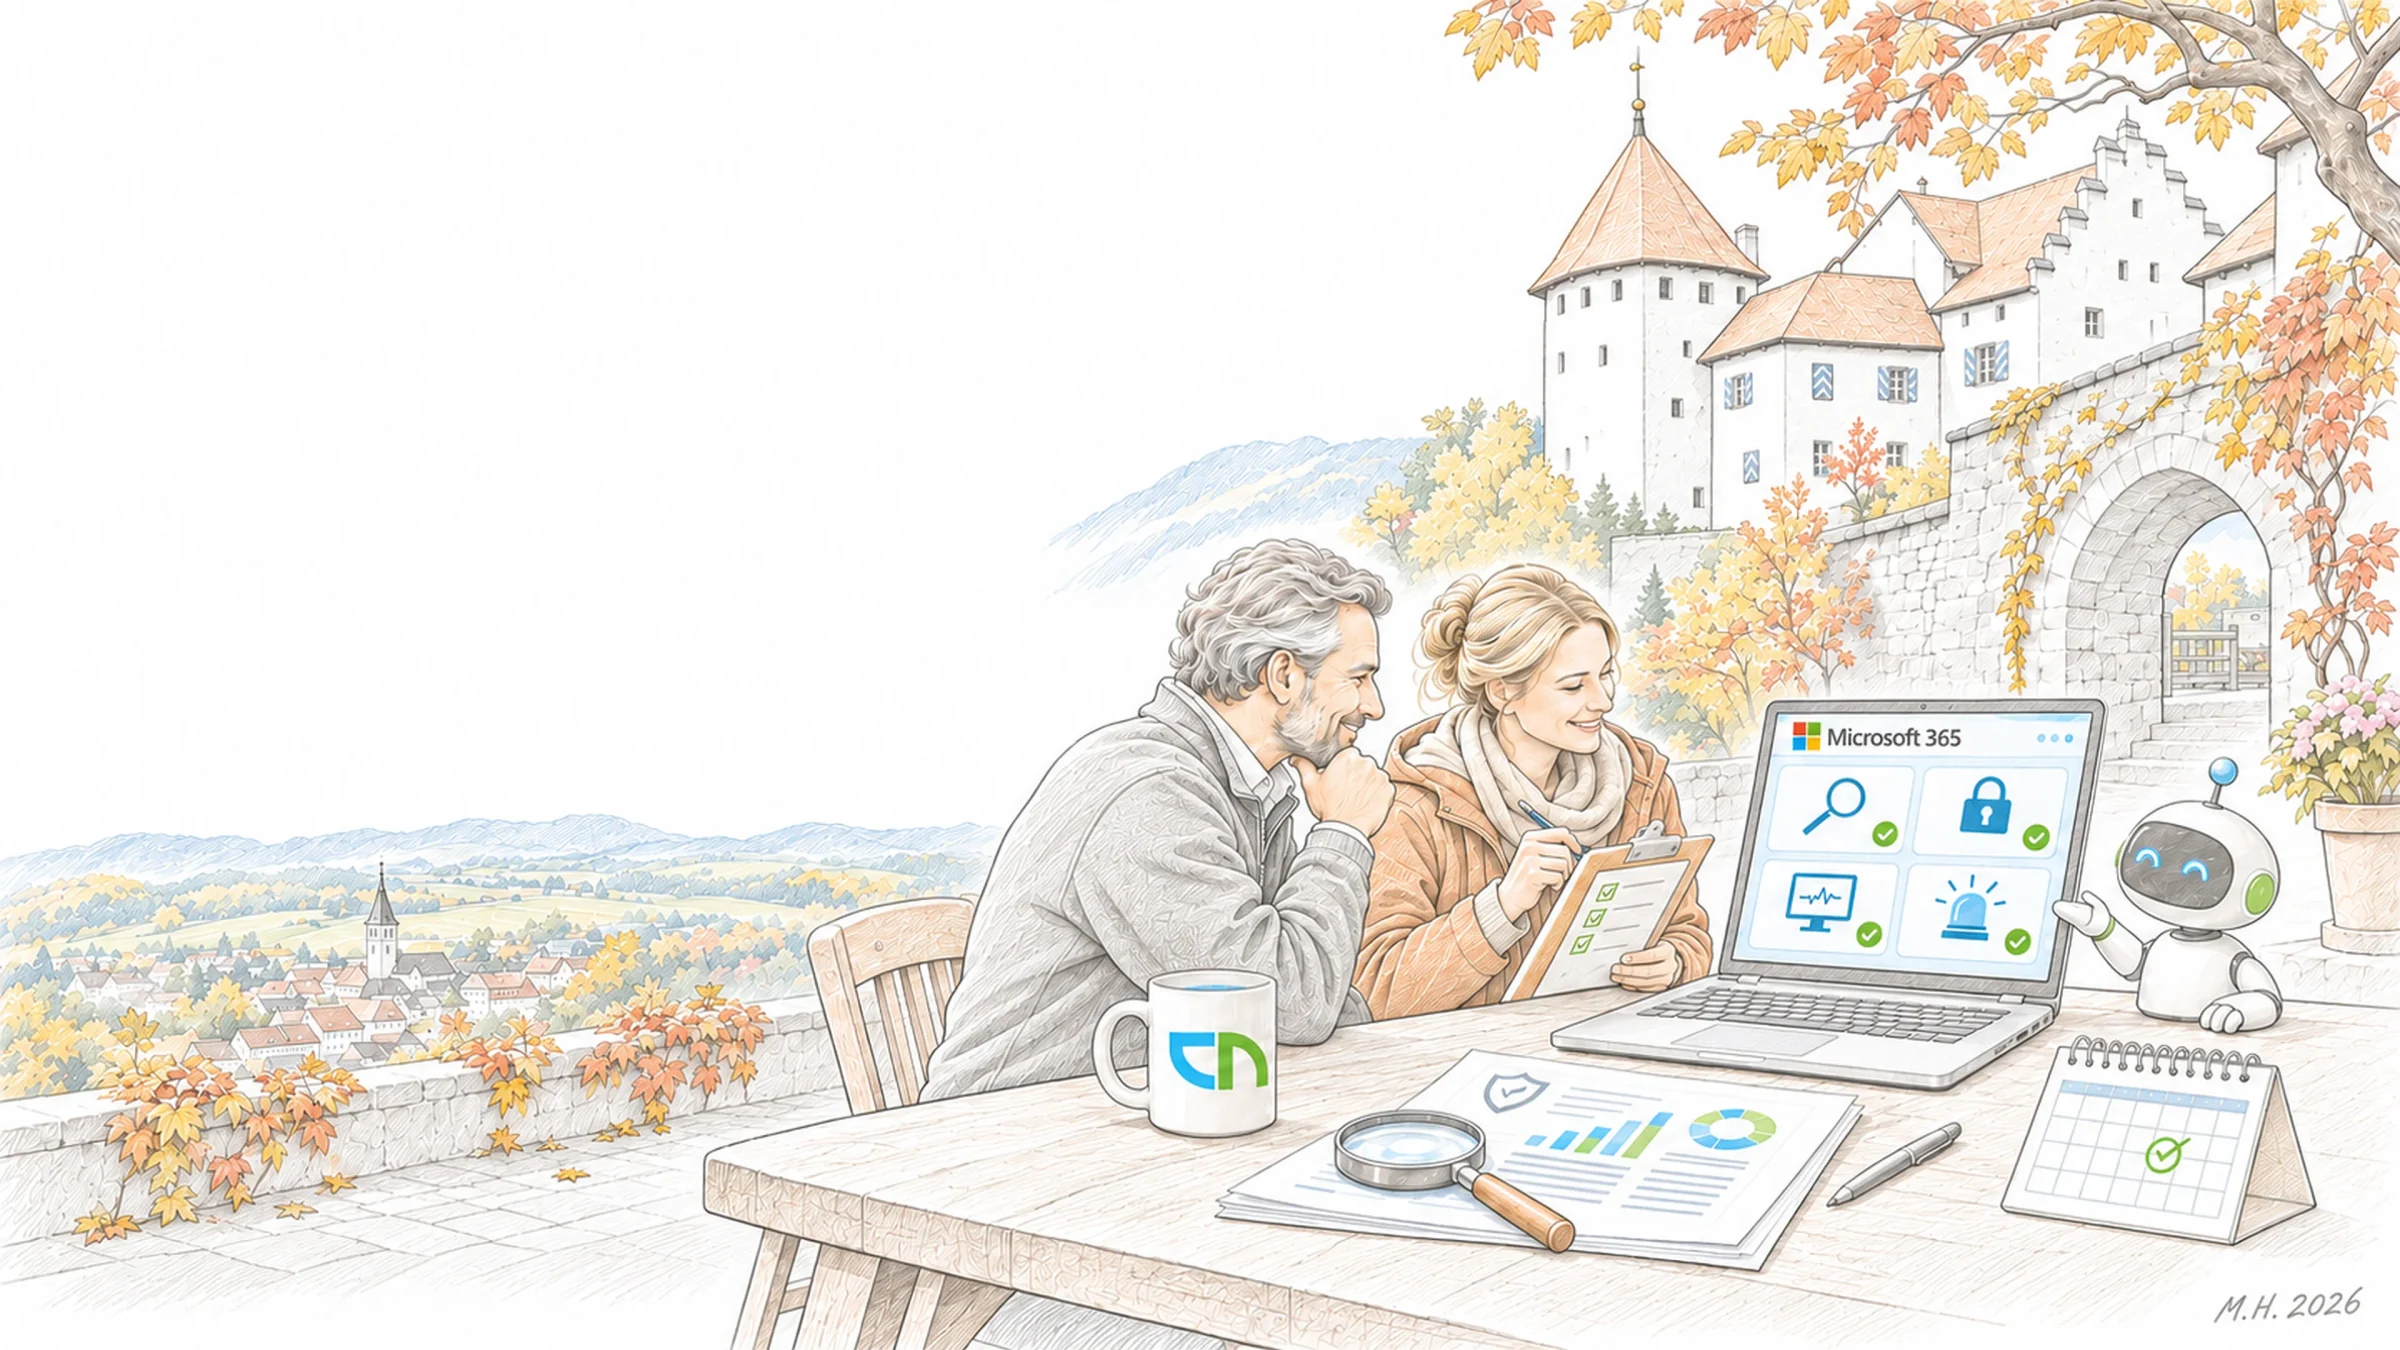
Ein Tenant, ein Jahr im Paket
Im Januar beginnt das Paket mit der Breach Inspection und den Analysen zu Active Directory und Entra Connect: Sie wissen, ob jemand drin ist und wo die Angriffspfade liegen. Im Februar laufen die ersten Wellen der Härtung, Intune bekommt seine Update-Ringe, der Alarmplan steht. Ab März läuft der Alltag: Patchday mit Pilotring, Entra Connect im Wartungsfenster aktualisiert, die Prüfliste der Inspektion gegen den Vormonat, der Alarmdienst gegen das Inventar. Im Juli meldet sich der Alarmdienst wegen einer ausgenutzten Lücke, die Massnahme landet über Intune auf den Geräten, der Abschlussbericht im Monatsbericht. Im Dezember liest die Geschäftsleitung einen Jahresbericht mit allen Fällen, Entscheiden und dem Stand jedes Systems.
Was im Paket steckt
Jeder Dienst ist einzeln buchbar; im Paket teilen sie sich Inventar, Alarmplan, Kontaktkette und Monatsbericht, und eine Ansprechperson bei uns kennt alle. Das Paket gibt es als einmalige Standortbestimmung und als monatlichen Betrieb. Welche Dienste dazugehören, hängt davon ab, was Sie betreiben: Wer kein Active Directory mehr hat, braucht den Teil nicht.
- Breach InspectionAnmeldungen, Posteingangsregeln, Anmeldemethoden, App-Freigaben, Adminrollen und Geräte auf Spuren prüfen, Beweise sichern, Angreifer aussperren.Ergebnis: Sie wissen, ob jemand drin ist, und was er berührt hat.
- Active Directory Analyse & HardeningAngriffspfade im lokalen Verzeichnis, Admin-Tiers, Domänencontroller und Gruppenrichtlinien, in Wellen gehärtet und nach jedem Patchday geprüft.Ergebnis: ein Verzeichnis, in dem Adminrechte dort enden, wo sie hingehören.
- Entra Connect Analyse, Hardening & PatchingDer Server zwischen Verzeichnis und Cloud als Tier 0, aktuell gehalten mit Staging, Alarmen und Patchprotokoll.Ergebnis: eine Synchronisation, die läuft und meldet, wenn sie steht.
- Intune Updates & RichtlinienpflegeWindows- und App-Updates in Ringen, Richtlinien ohne Konflikte, Compliance verfolgt, Änderungsmitteilung vor jeder Richtlinienänderung.Ergebnis: Geräte, auf denen die Massnahme aus einer Erstmeldung ankommt.
- Security Incident ResponseSicherheitswarnungen von Microsoft, BACS und CISA und Vorfälle aus Defender XDR, von einem Agenten mit Ihrem Inventar abgeglichen, von einer Person bestätigt, mit Erstmeldung, Lagebericht und Abschlussbericht.Ergebnis: Sie erfahren von einer Lücke, bevor sie Ihr Problem wird.
- Gemeinsam im PaketEin Inventar, das alle Dienste pflegen, ein Alarmplan mit Kontaktkette, ein Monatsbericht mit allen Fällen und Entscheiden, ein Jahresbericht für Geschäftsleitung und Revision und ein Quartalsgespräch, in dem wir Prioritäten für die nächsten Monate festlegen.Ergebnis: ein Dokument pro Monat, das die ganze Sicherheitslage zeigt.
Was wir von Ihnen brauchen
Eine Person, die für Sicherheit entscheidet und Massnahmen freigibt, mit Stellvertretung. Eine Übersicht Ihrer Systeme und Lizenzen, ob Business Premium, E3, E5 oder gemischt. Zugänge mit befristeten Rollen für jeden Dienst und ein festes Wartungsfenster pro Monat. Vor dem Start klären wir, welche Dienste in Ihr Paket gehören und in welcher Reihenfolge sie beginnen.
Was Sie am Monatsende sehen
Einmalig, als Standortbestimmung: Breach Inspection, Analysen zu Active Directory und Entra Connect, Bestandsaufnahme Intune und Incident-Readiness, zusammengefasst in einem Befundbericht mit Prioritäten und einem Massnahmenplan mit Zuständigen. Monatlich, als Betrieb: alle gebuchten Dienste laufen, ein Monatsbericht fasst sie zusammen, ein Jahresbericht und ein Quartalsgespräch mit der Geschäftsleitung gehören dazu.
Erkennen Sie Ihre Lage wieder? Erzählen Sie uns, wo Sie heute stehen.
KontaktWarum jetzt.
Stand: 5. November 2026
- 24. August 2026
Das BACS sieht Angreifer, die KI systematisch für personalisierte Inhalte nutzen.
Im Halbjahresbericht 2026/1 schreibt das Bundesamt für Cybersicherheit, Angreifer nutzten Künstliche Intelligenz systematisch, um zugeschnittene, personalisierte Inhalte glaubwürdig an die Opfer zu bringen. Es verzeichnet mehr Microsoft-365-Phishing mit übernommenen Geschäfts-E-Mail-Konten und Fälle, in denen IT-Helpdesks oder Führungspersonen imitiert wurden, um Systeme zu kompromittieren oder Zahlungen auszulösen. Im ersten Halbjahr 2026 gingen 27'128 freiwillige Meldungen und 200 meldepflichtige Cybervorfälle ein.
Quelle: BACS: Halbjahresbericht 2026/1 - 3. November 2026
Microsoft: KI senkt Zeit, Wissen und Kosten, um Schwachstellen zu finden und auszunutzen.
Der Microsoft Digital Defense Report 2026 (Juli 2025 bis Juni 2026) hält fest, dass KI die Zeit, das Fachwissen und die Kosten senkt, die Angreifer für das Finden und Ausnutzen von Schwächen brauchen, und dass agentische Systeme beginnen, mehr Schritte eines Angriffs zu automatisieren, bei insgesamt noch geringem Volumen. Der Anteil von AiTM-Phishing und Token-Diebstahl hat sich im ersten Halbjahr 2026 mehr als verdoppelt. Microsoft rät, Identität als wichtigste Kontrollebene zu verteidigen: Passkeys, phishingresistente Mehrfaktor-Prüfung, weniger Rechte, Tokens rasch widerrufen.
Quelle: Microsoft Security Blog: The CISO cheat sheet to Microsoft Digital Defense Report 2026 - Seit 1. April 2025
Cyberangriffe auf kritische Infrastrukturen sind innerhalb von 24 Stunden zu melden.
Betreiber kritischer Infrastrukturen melden Cyberangriffe innerhalb von 24 Stunden nach der Entdeckung dem Bundesamt für Cybersicherheit BACS und vervollständigen die Meldung innerhalb von 14 Tagen. Seit dem 1. Oktober 2025 gelten die Sanktionen des Informationssicherheitsgesetzes. Ob Ihre Organisation unter die Pflicht fällt, regeln Gesetz und Cybersicherheitsverordnung.
Quelle: BACS: Informationen zur Meldepflicht
Einmalig oder monatlich.
Einmal wissen, wo Sie stehen, oder die Sicherheit Ihres Tenants läuft bei uns, jeden Monat.
- Einmalig
Security Standortbestimmung
Breach Inspection, Analysen zu Active Directory und Entra Connect, Bestandsaufnahme Intune und Incident-Readiness in einem Durchgang, mit einem Befundbericht, der die Funde aller Dienste nach Priorität ordnet, und einem Massnahmenplan mit Zuständigen und Fristen.
Security Standortbestimmung - Monatlich
Managed Security Paket
Alle gebuchten Dienste im Betrieb: laufende Inspektion, Härtung nach jedem Patchday, Entra Connect und Intune gepflegt, Alarmdienst mit Koordination, ein Monatsbericht, ein Jahresbericht und ein Quartalsgespräch. Kündbar nach der vereinbarten Frist.
Managed Security Paket
Was dahinter steht.
Die Produkte, mit denen die Dienste im Paket arbeiten.
Defender XDR für Mail, Geräte, Identitäten und Cloud-Apps, mit automatischem Eingreifen.
Microsoft Entra IDAnmeldungen, bedingter Zugriff, Passkeys und befristete Adminrechte.
Microsoft IntuneGeräte, Updates und Richtlinien, über die Massnahmen ankommen.
Security & ComplianceEntra, Defender, Intune und Purview im Überblick.
Ressourcen zu SicherheitArtikel und Leitfäden zur Sicherheit in Microsoft 365.
Identitäten und Zugriffe, die wir abgesichert haben.
Zugriffsregeln und befristete Adminrechte bei M+P Ingenieure, wiederkehrende Prüfungen mit Maester bei BMC, eine gemeinsame Sicherheitsbaseline für die SAGW und geschützte Mandantenunterlagen bei TaxPerts.

M+P Ingenieure AG
M+P Ingenieure: Projektzugriffe im Büro und unterwegs absichern
Projekt ansehen
BMC Switzerland AG
BMC: Abweichungen in der Sicherheitskonfiguration erkennen
Projekt ansehen
Schweizerische Akademie der Geistes- und Sozialwissenschaften (SAGW)
SAGW: Zugriffe und Schutzregeln einheitlich umsetzen
Projekt ansehen
TaxPerts GmbH
Identitäten und Mandantenzugriffe bei TaxPerts absichern
Projekt ansehenPassend zu Ihrer Aufgabe
Der erste Dienst im Paket: ist jemand drin, und was hat er berührt?
Active Directory Analyse & HardeningAngriffspfade im lokalen Verzeichnis schliessen.
Entra Connect Analyse, Hardening & PatchingDen Server zwischen Verzeichnis und Cloud als Tier 0 betreiben.
Intune Updates & RichtlinienpflegeUpdates, Apps und Richtlinien jeden Monat, mit Pilotring und Bericht.
Security Incident ResponseAlarmdienst mit Erstmeldung, Lagebericht und Abschlussbericht.
Support & OperationsService Desk und Reaktionszeiten für alles, was neben der Sicherheit anfällt.
Was Geschäftsleitungen fragen.
Können wir nur einen Teil des Pakets buchen?
Ja. Jeder Dienst hat seine eigene Seite und ist einzeln buchbar, einmalig oder monatlich. Das Paket lohnt sich, sobald mehrere Dienste zusammen laufen, weil sie sich Inventar, Alarmplan und Monatsbericht teilen und eine Ansprechperson bei uns alle kennt. Vor dem Start legen wir fest, welche Dienste in Ihr Paket gehören.
Wir haben kein Active Directory mehr. Was bleibt vom Paket?
Breach Inspection, Intune Updates & Richtlinienpflege und der Alarmdienst, dazu die Härtung von Entra ID aus dem Zero-Trust-Dienst. Entra Connect entfällt mit dem Verzeichnis. Das Paket wird kleiner, der Monatsbericht bleibt derselbe.
Womit fangen wir an?
Mit der Breach Inspection und den Analysen. Bevor wir härten und überwachen, wollen wir wissen, ob jemand drin ist und wo die Angriffspfade liegen; sonst härten wir um einen Angreifer herum. Die Reihenfolge danach steht im Massnahmenplan der Standortbestimmung.
Was steht im Monatsbericht?
Pro Dienst der Stand: die geprüften Stellen der Inspektion mit Befund, die Härtungswellen und Nachtests, das Patchprotokoll von Entra Connect, die Update-Ringe und Richtlinienänderungen in Intune, die Meldungen des Alarmdiensts mit Einstufung und Entscheid. Dazu die Änderungen an Inventar und Alarmplan und die offenen Punkte mit Zuständigen. Geschäftsleitung und Revision lesen eine Seite, die IT den Rest.
Was macht der Agent, und was macht ein Mensch?
Agenten lesen Quellen und Protokolle, gleichen sie mit Inventar und Vormonat ab und schlagen vor, was zählt. Menschen bei uns prüfen jeden Vorschlag, entscheiden, rufen an und setzen Massnahmen um. Kein Alarm, keine Sperre und keine Änderung an Ihrem Tenant läuft ohne diese Prüfung und ohne die Freigabe, die wir mit Ihnen vereinbart haben.
Wie verhält sich das Paket zu Support & Operations?
Support & Operations ist der Service Desk für den Alltag: Tickets, Reaktionszeiten, Änderungen an Microsoft 365. Das Security-Paket kümmert sich um Spuren, Härtung, Patching und Alarme. Wer beides hat, bekommt einen Monatsbericht mit beiden Teilen; wer nur das Paket bucht, bekommt die Sicherheitslage und meldet alles andere über den eigenen Weg.
Den nächsten Schritt gemeinsam klären
Beschreiben Sie uns Ihren heutigen Ablauf, die beteiligten Systeme und das gewünschte Ergebnis. Im ersten Gespräch klären wir, welche Informationen für einen sinnvollen nächsten Schritt fehlen.