Security & Compliance
Security Operations für Microsoft 365, regelmässig geprüft.
Maester prüft Ihren Microsoft-365-Tenant regelmässig mit offenen, nachvollziehbaren Tests. Wir melden Abweichungen, verfolgen Defender-Vorfälle und berichten.
Für IT-Teams mit einer abgestimmten Sicherheitsbaseline in Microsoft 365, die Abweichungen nach Änderungen früh erkennen wollen.
- Maester
- Maester Cloud
- Pester
- Microsoft Defender XDR
- Microsoft Secure Score
- Entra ID
- GitHub Actions
- Azure DevOps
Ein Test schlägt am Montag an
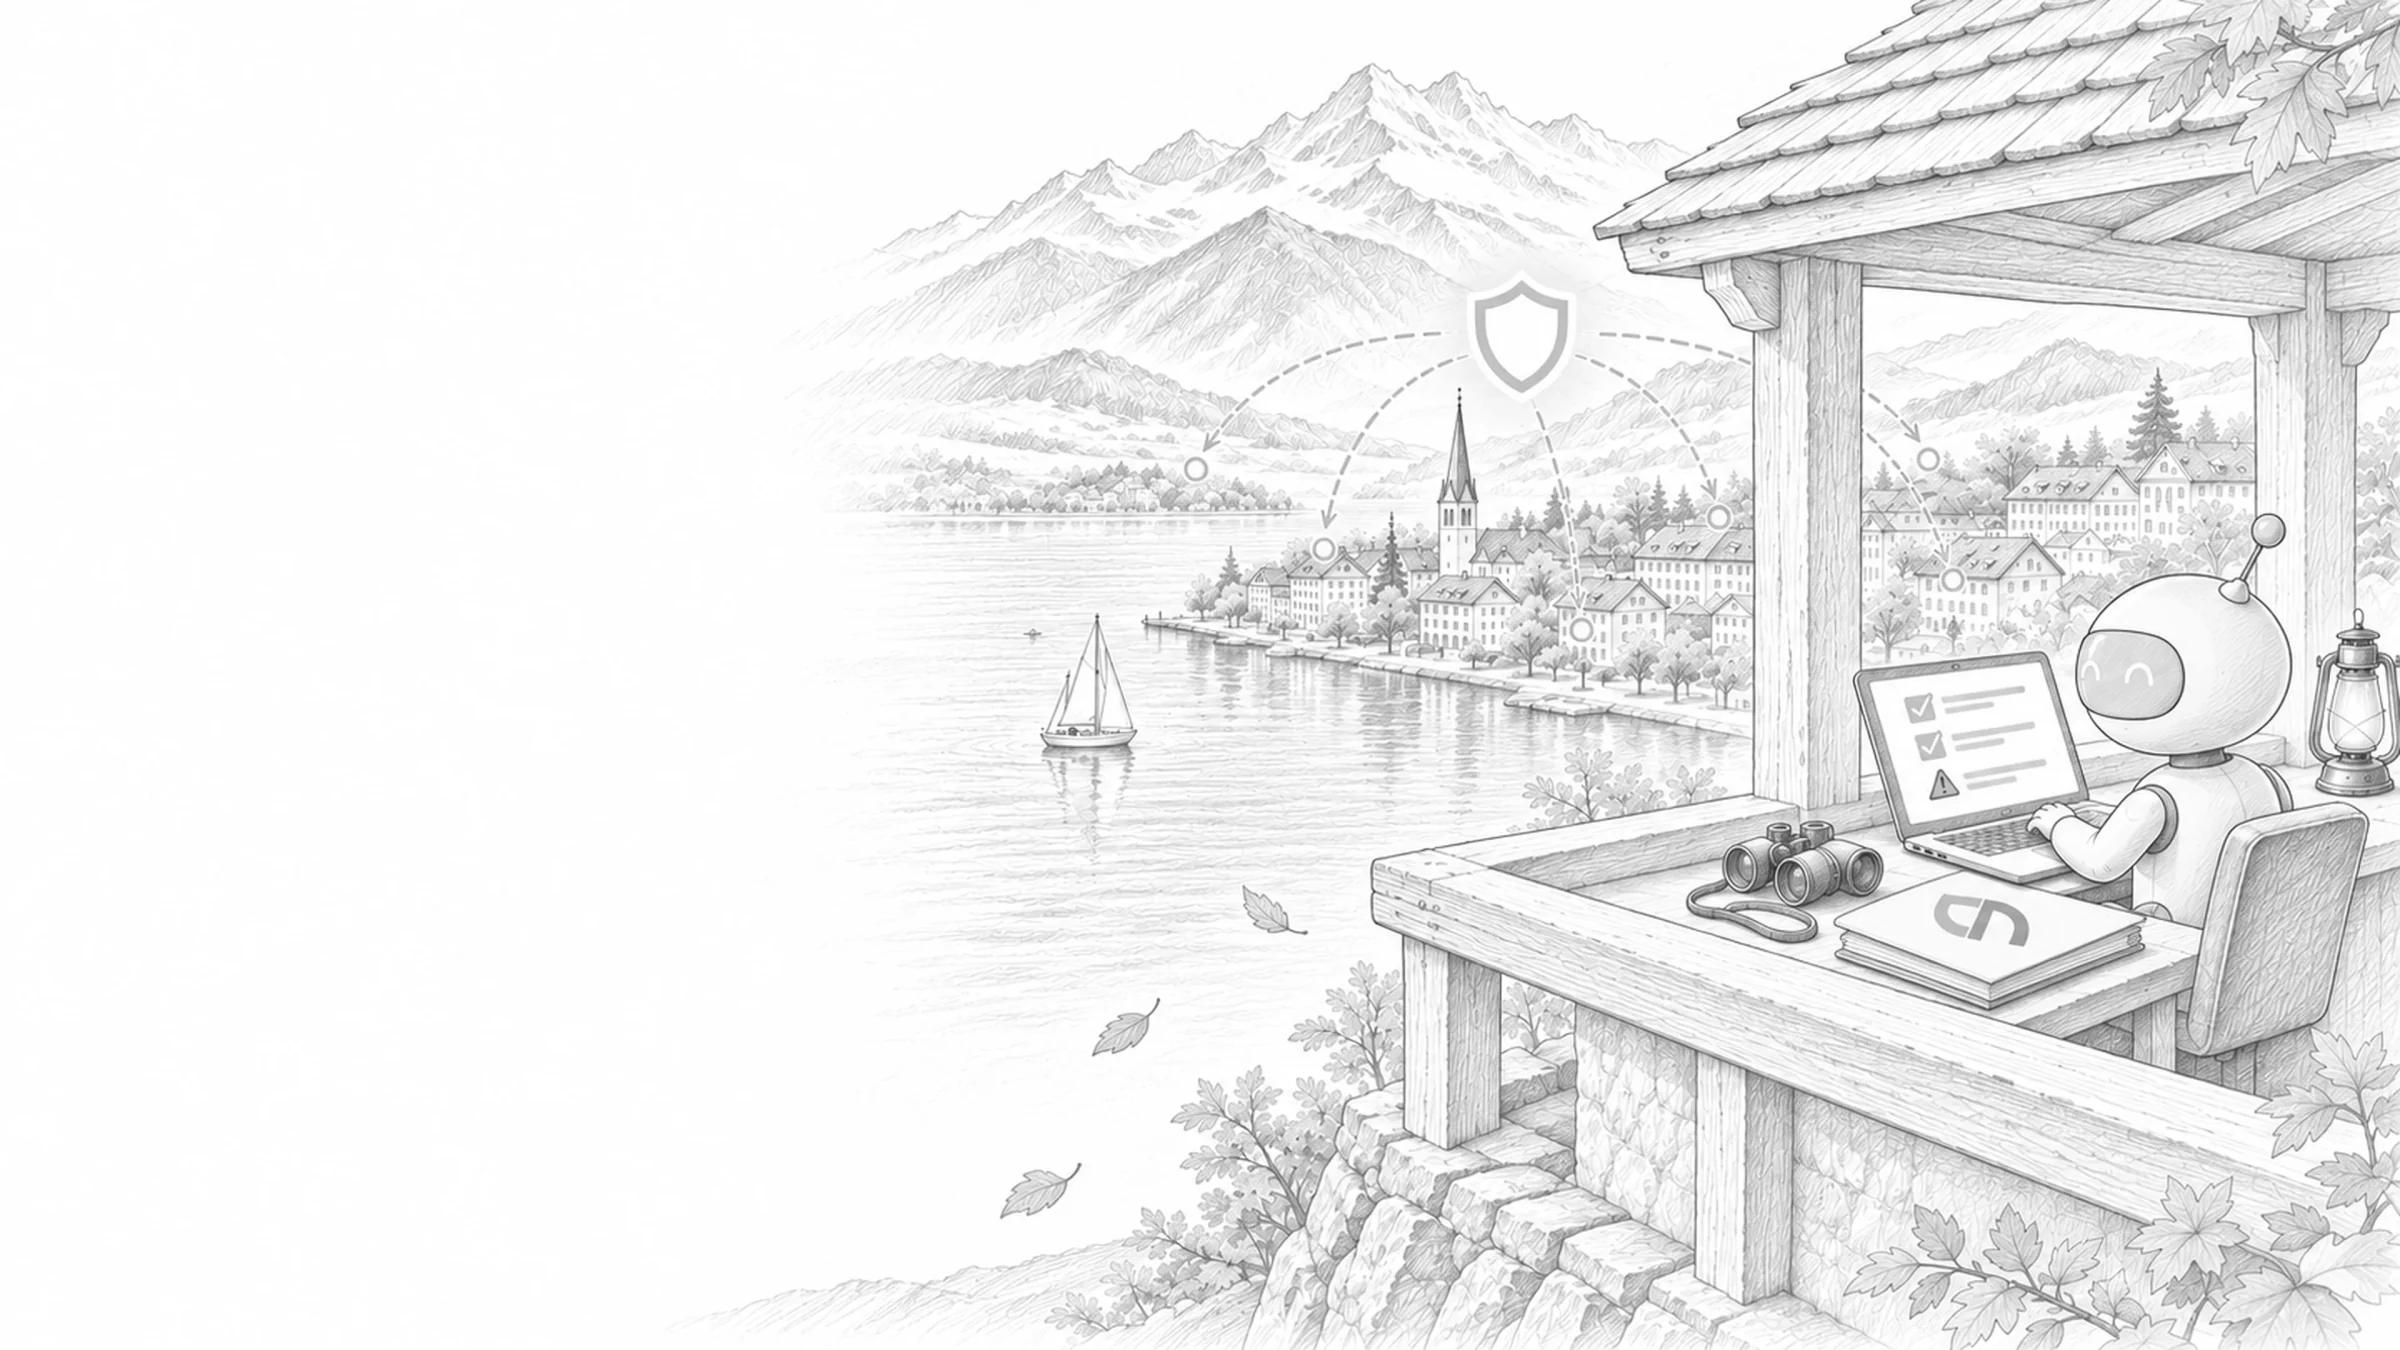
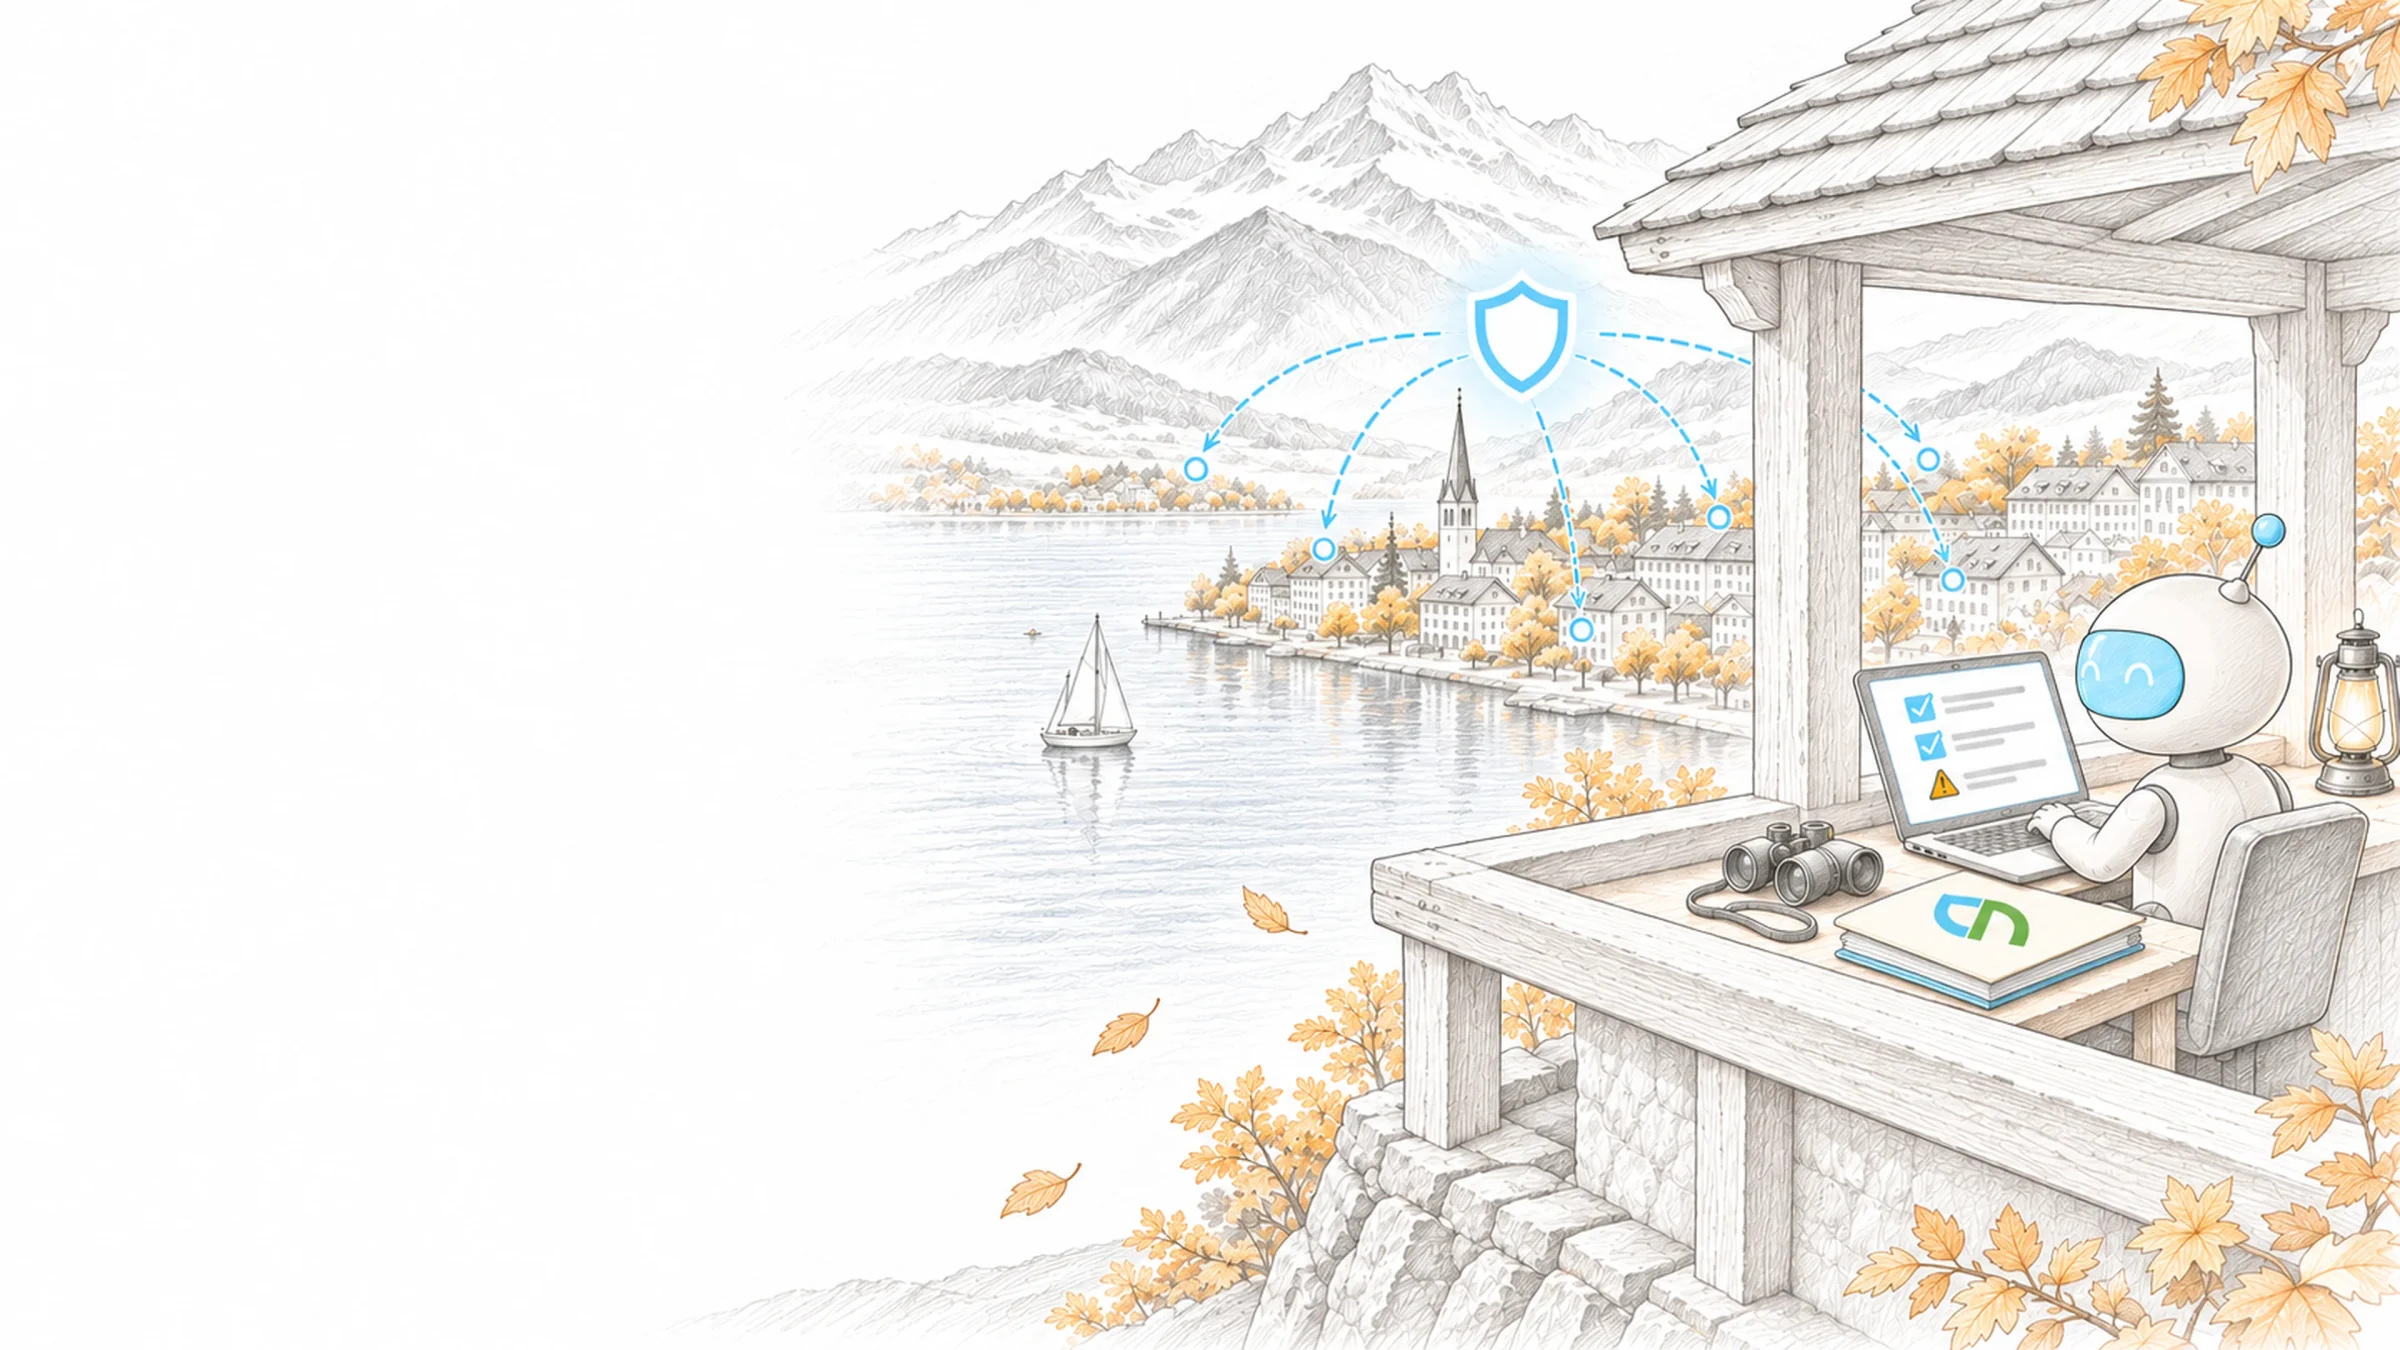
Montagmorgen: Der wöchentliche Maester-Lauf meldet in Ihrem Teams-Kanal, dass eine Regel für den bedingten Zugriff seit einer Änderung am Donnerstag eine ganze Gruppe ausnimmt. Die zuständige Person öffnet den Bericht, sieht beim fehlgeschlagenen Test, welche Einstellung erwartet war, findet im Auditlog, wer die Änderung gemacht hat, und klärt sie vor dem Mittag. Danach startet sie den Lauf von Hand, und der Test ist wieder grün. Im Monatsbericht steht der Fall mit Ursache und Entscheid.
Prüfen, melden, nachfassen, berichten
Die Arbeit läuft als Kreislauf: Maester prüft die Konfiguration, Defender meldet Angriffe, und beides landet bei einer Person, die entscheidet. Wie oft geprüft wird, legen wir mit Ihnen fest, etwa wöchentlich oder monatlich und zusätzlich nach jeder grösseren Änderung am Tenant. Den Anfang macht ein erster Lauf gegen Ihre Zero-Trust-Regeln und die Empfehlungen, die zu Ihrem Tenant passen; Abweichungen, die Sie bewusst so wollen, halten wir als begründete Ausnahme fest.
- Was Maester prüftMaester ist ein Open-Source-Testframework für PowerShell, gebaut auf Pester und Microsoft Graph. Jeder Test vergleicht eine Einstellung Ihres Tenants mit dem erwarteten Wert, von Entra ID und bedingtem Zugriff über Exchange Online, Teams und SharePoint bis zu Intune, Defender und Purview.Ergebnis: jede Einstellung, die Ihnen wichtig ist, hat einen Test mit Datum und Ergebnis.
- Testsammlungen und eigene TestsNeben den Maester-Tests bringt das Projekt bekannte Sammlungen mit, EIDSCA für Entra ID, die SCuBA-Baselines der amerikanischen CISA, Kontrollen aus den CIS Benchmarks und ORCA für Exchange Online. Wir wählen mit Ihnen, was zu Ihrem Tenant passt, und schreiben eigene Tests für Ihre Regeln, etwa für Notfallkonten, Gastzugang oder Agenten mit eigener Identität.Ergebnis: geprüft wird, was in Ihrer Organisation gilt.
- Geplanter LaufDie Tests laufen nach Zeitplan in GitHub Actions oder Azure DevOps, alternativ in Azure Automation oder als Container-Job in Azure, und lassen sich nach einer Änderung jederzeit von Hand starten. Angemeldet wird über eine App-Registrierung mit Leseberechtigungen und Workload-Identitätsverbund ohne gespeichertes Geheimnis.Ergebnis: der Lauf hängt an keinem persönlichen Konto und an keinem Laptop.
- Bericht und MeldungJeder Lauf erzeugt einen HTML-Bericht mit jedem Test, seinem Ergebnis und einer Beschreibung, was er prüft, meist mit einem Hinweis, wie sich eine Abweichung beheben lässt; dieselben Ergebnisse gibt es als Markdown, JSON, CSV oder Excel. Schlägt ein Test fehl, kommt eine Zusammenfassung per Mail oder als Karte in einen Teams-Kanal, mit Link zum Bericht.Ergebnis: eine Abweichung landet bei der Person, die sie beurteilen kann.
- NachverfolgungJeder fehlgeschlagene Test wird zu einem Eintrag mit verantwortlicher Person, Entscheid und Frist: beheben, als bewusste Ausnahme festhalten oder den Test an eine neue Regel anpassen.Ergebnis: jeder rote Test wird entschieden, und jede Ausnahme trägt eine Begründung.
- Signale aus MicrosoftDer Secure Score zeigt, welche Empfehlungen offen sind und wie sich der Wert entwickelt; Vorfälle in Defender XDR gehen nach Schweregrad per Mail an die Personen, die reagieren.Ergebnis: Konfiguration und Angriffe kommen in einer Übersicht zusammen.
- Monatsbericht und RollenEin Bericht pro Monat mit Testergebnissen, Verlauf des Secure Score, Vorfällen und offenen Entscheiden, dazu eine Tabelle, wer auf welche Meldung reagiert und wer vertritt.Ergebnis: Geschäftsleitung und IT sehen auf einer Seite, wo der Tenant steht.
Was vor dem ersten Lauf steht
Der Zero-Trust-Stand Ihres Tenants als Ausgangspunkt, mit dem gewünschten Rhythmus der Läufe, den Regeln, die gelten sollen, und den Ausnahmen, die Sie bewusst machen. Ein Repository in GitHub oder Azure DevOps und eine App-Registrierung, deren Berechtigungen Ihre IT freigibt. Ein Postfach oder ein Teams-Kanal für die Meldungen. Und für jede Art von Meldung eine Person, die entscheidet, mit Stellvertretung.
Was nach der Einrichtung läuft
Geplante Läufe im vereinbarten Rhythmus, aktiv in Ihrem Repository, mit dem ersten Bericht und den Ausnahmen, die Sie bestätigt haben. Meldungen per Mail oder Teams, geprüft mit einem Test, der zur Probe fehlschlägt. Benachrichtigungsregeln für Defender-Vorfälle, eine Vorlage für den Monatsbericht und die Rollentabelle. Ob Ihre IT die Meldungen selbst bearbeitet oder Support & Operations, steht in dieser Tabelle.
Erkennen Sie Ihre Lage wieder? Erzählen Sie uns, wo Sie heute stehen.
KontaktAktuelles.
Stand: 9. Oktober 2026
- Stand 9. Oktober 2026
Die Testsammlungen von Maester, Version 2.3.
Die Testübersicht auf maester.dev führt die Maester-Tests für Microsoft 365 und Entra, Entra ID SCA (EIDSCA), die CISA-SCuBA-Baselines, Kontrollen aus den CIS Benchmarks, ORCA für Exchange Online und eine Sammlung für lokales Active Directory. Das Projekt steht unter MIT-Lizenz auf GitHub; Ergebnisse lassen sich als HTML, Markdown, JSON, CSV oder Excel ausgeben und per Mail, Teams oder Slack melden.
Quelle: maester.dev: Tests overview - Seit 23. September 2026
Integrated Security Operations Center in Microsoft Defender, in der Vorschau.
ISOC bringt XDR, SIEM, Bedrohungsdaten, Automatisierung und KI ins Defender-Portal. Seit dem 23. September 2026 steht die Vorschau berechtigten Kunden mit Microsoft 365 E5 oder E7 offen, die keinen aktiven Microsoft-Sentinel-Arbeitsbereich haben.
Quelle: Microsoft Learn: What's new in Microsoft Defender XDR - Seit April 2026
Eingebaute Regeln blenden harmlose Warnungen aus.
Die eingebauten Regeln zur Feinabstimmung von Warnungen sind allgemein verfügbar. Sie unterdrücken Warnungen aus häufiger, harmloser Aktivität in Defender for Endpoint und Defender for Office 365; automatische Untersuchungen und E-Mail-Benachrichtigungen bleiben davon unberührt.
Quelle: Microsoft Learn: What's new in Microsoft Defender XDR - Stand 7. März 2026
Secure Score rechnet laufend, Entra-Empfehlungen wöchentlich.
Der Wert aktualisiert sich in Echtzeit und gleicht einmal täglich die Systemdaten ab. Empfehlungen zu Entra ID bewertet Microsoft bei jeder Änderung und zusätzlich wöchentlich neu, Empfehlungen zu Teams monatlich. Microsoft hält fest, dass der Wert keine Garantie gegen einen Angriff ist.
Quelle: Microsoft Learn: Microsoft Secure Score
So läuft Maester bei Ihnen.
Die Tests sind dieselben, ob Ihre IT sie selbst startet, eine Pipeline sie plant oder ein Portal den Verlauf zeigt. Welcher Weg zu Ihrem Tenant passt, entscheiden wir mit Ihnen vor dem ersten Lauf.
- PowerShell
Lokal in PowerShell
Das Modul wird auf einem Admin-Gerät installiert, meldet sich bei Microsoft Graph an und erzeugt einen HTML-Bericht. Das passt für eine erste Bestandsaufnahme und für einen Lauf von Hand nach einer Änderung.
- Pipeline
Geplant in Ihrer Cloud
GitHub Actions, Azure DevOps, Azure Automation oder ein Container-Job in Azure starten die Tests nach Zeitplan, angemeldet ohne gespeichertes Geheimnis. Bericht und Meldung gehen an das vereinbarte Postfach oder den Teams-Kanal.
- Portal
Maester Cloud
Ein Portal auf Basis von Maester mit Verlauf über die Zeit, Abweichungen zwischen zwei Läufen, Meldungen bei Änderungen und einer Ansicht über mehrere Tenants. Heute gibt es eine selbst gehostete Ausgabe im eigenen Azure-Abonnement, als Abonnement; eine gehostete Ausgabe ist angekündigt.
maester.cloud
Was hinter den Meldungen steht.
Die Produkte, deren Einstellungen regelmässig geprüft werden, und ein Werkzeug für eine schnelle Prüfung zwischendurch.
Entra, Defender, Intune und Purview im Überblick.
Entra IDIdentitäten, Rollen und bedingter Zugriff, die jeder Lauf prüft.
Copilot Studio AgentenAgenten mit eigener Identität in Entra ID, die in die Prüfung gehören.
Business oder EnterpriseWelche Microsoft-365-Pläne welche Defender-Funktionen enthalten.
SharePoint CheckerFreigabe- und Site-Einstellungen einmalig gegen die Empfehlungen prüfen.
Ressourcen zu SicherheitArtikel und Leitfäden zur Sicherheit in Microsoft 365.
Agenten laufend prüfenProtokolle, Tests und ein geübter Not-Aus, wenn Agenten produktiv arbeiten.
Regelmässig geprüft, in unseren Projekten.
Wiederkehrende Konfigurationsprüfungen mit Verlauf bei BMC und eine gemeinsame Sicherheitsbaseline bei der SAGW, an der sich spätere Änderungen messen lassen.

Passend zu Ihrer Aufgabe
Anmeldung, bedingter Zugriff und befristete Adminrechte, gegen die Maester bei jedem Lauf testet.
Microsoft Defender Einführung & BetriebDie Vorfälle, die Defender meldet, mit Ihrer IT bearbeiten und abschliessen.
Compliance & DatenschutzVertraulichkeit, Schutz vor Datenabfluss und Aufbewahrung nach nDSG.
Microsoft 365 Governance mit PurviewBesitz, Ablauf und Freigaben für Sites und Teams.
Support & OperationsMeldungen mit vereinbarten Reaktionszeiten bearbeiten lassen.
Bevor der erste Test läuft.
Ändert Maester etwas in unserem Tenant?
Die Tests lesen Einstellungen und vergleichen sie mit der Erwartung; geändert wird dabei nichts. Die App-Registrierung erhält in Microsoft Graph Leseberechtigungen und für Exchange Online eine Rolle zur Ansicht der Konfiguration. Einzelne Tests zu SharePoint brauchen weitergehende Rechte; ob wir sie aktivieren, entscheiden Sie mit uns vor dem ersten Lauf.
Wer steht hinter Maester?
Das Maester Team, wie maester.dev die Herausgeber nennt, pflegt das Projekt mit der Community auf GitHub, als Open Source unter MIT-Lizenz. Es baut auf dem PowerShell-Testframework Pester und auf Microsoft Graph auf. Das Maester Team ergänzt laufend neue Tests. Jeder Test liegt offen im Quellcode, und eigene Tests für Ihre Regeln schreiben wir in derselben Form.
Wie oft laufen die Tests?
So oft, wie sich Ihr Tenant ändert. Für viele Organisationen passt ein wöchentlicher oder monatlicher Lauf, dazu ein Lauf von Hand nach jeder grösseren Änderung, etwa einer neuen Regel für den bedingten Zugriff. Den Rhythmus legen wir im Zeitplan fest und passen ihn an, wenn sich Ihr Tenant schneller oder langsamer ändert. Maester prüft die Konfiguration; Angriffe in der Zeit zwischen zwei Läufen meldet Defender XDR mit eigenen Benachrichtigungen.
Braucht Maester eine eigene Lizenz?
Nein, Maester ist Open Source unter MIT-Lizenz. Was die Tests prüfen können, hängt von Ihren Microsoft-365-Plänen ab: Tests zu Funktionen, die Ihr Plan nicht enthält, etwa zu Entra ID P2, weist der Bericht als übersprungen aus. Welche Pläne welche Defender-Funktionen enthalten, steht im Vergleich von Business und Enterprise.
Warum laufen die Tests in GitHub Actions oder Azure DevOps?
Weil dort Zeitplan, Protokoll und Verlauf schon vorhanden sind: Jeder Lauf hat ein Datum, ein Ergebnis und einen Link, den jede Meldung mitschickt. Eigene Tests liegen im selben Repository und werden wie Code geprüft. Wer keines von beiden nutzt, betreibt Maester in Azure Automation oder als Container-Job in Azure.
Wie lesen wir den Secure Score?
Als Mass dafür, wie viele empfohlene Schutzmassnahmen umgesetzt sind, mit Verlauf und Vergleich zu ähnlichen Organisationen. Microsoft hält fest, dass der Wert keine Garantie gegen einen Angriff ist. Im Monatsbericht zählen deshalb die Richtung und jede Empfehlung, die Sie bewusst als akzeptiertes Risiko markieren.
Können wir die Berichte selbst lesen?
Ja. Der Testbericht ist eine HTML-Seite mit jedem Test, seinem Ergebnis und einer Beschreibung, was er prüft; der Monatsbericht fasst das für die Geschäftsleitung zusammen. Die ersten Berichte gehen wir mit Ihrer IT durch, bis sie Abweichungen selbst einordnet.
Den nächsten Schritt gemeinsam klären
Beschreiben Sie uns Ihren heutigen Ablauf, die beteiligten Systeme und das gewünschte Ergebnis. Im ersten Gespräch klären wir, welche Informationen für einen sinnvollen nächsten Schritt fehlen.