Modern Workplace
Intune und Azure: Geräte und Infrastruktur, laufend betreut.
Wir richten Ihre Geräte in Intune und Ihre Server in Azure ein und verwalten beides in Ihrem Tenant. Ein neues Notebook richtet sich beim ersten Start selbst ein.
Für Firmen, Büros und Schulen, deren Notebooks, Handys und Server zentral mit Intune und Azure verwaltet werden sollen, auch unterwegs.
- Microsoft Intune
- Windows Autopilot
- Windows Autopatch
- Windows 365
- Azure Virtual Desktop
- Microsoft Azure
- Entra ID
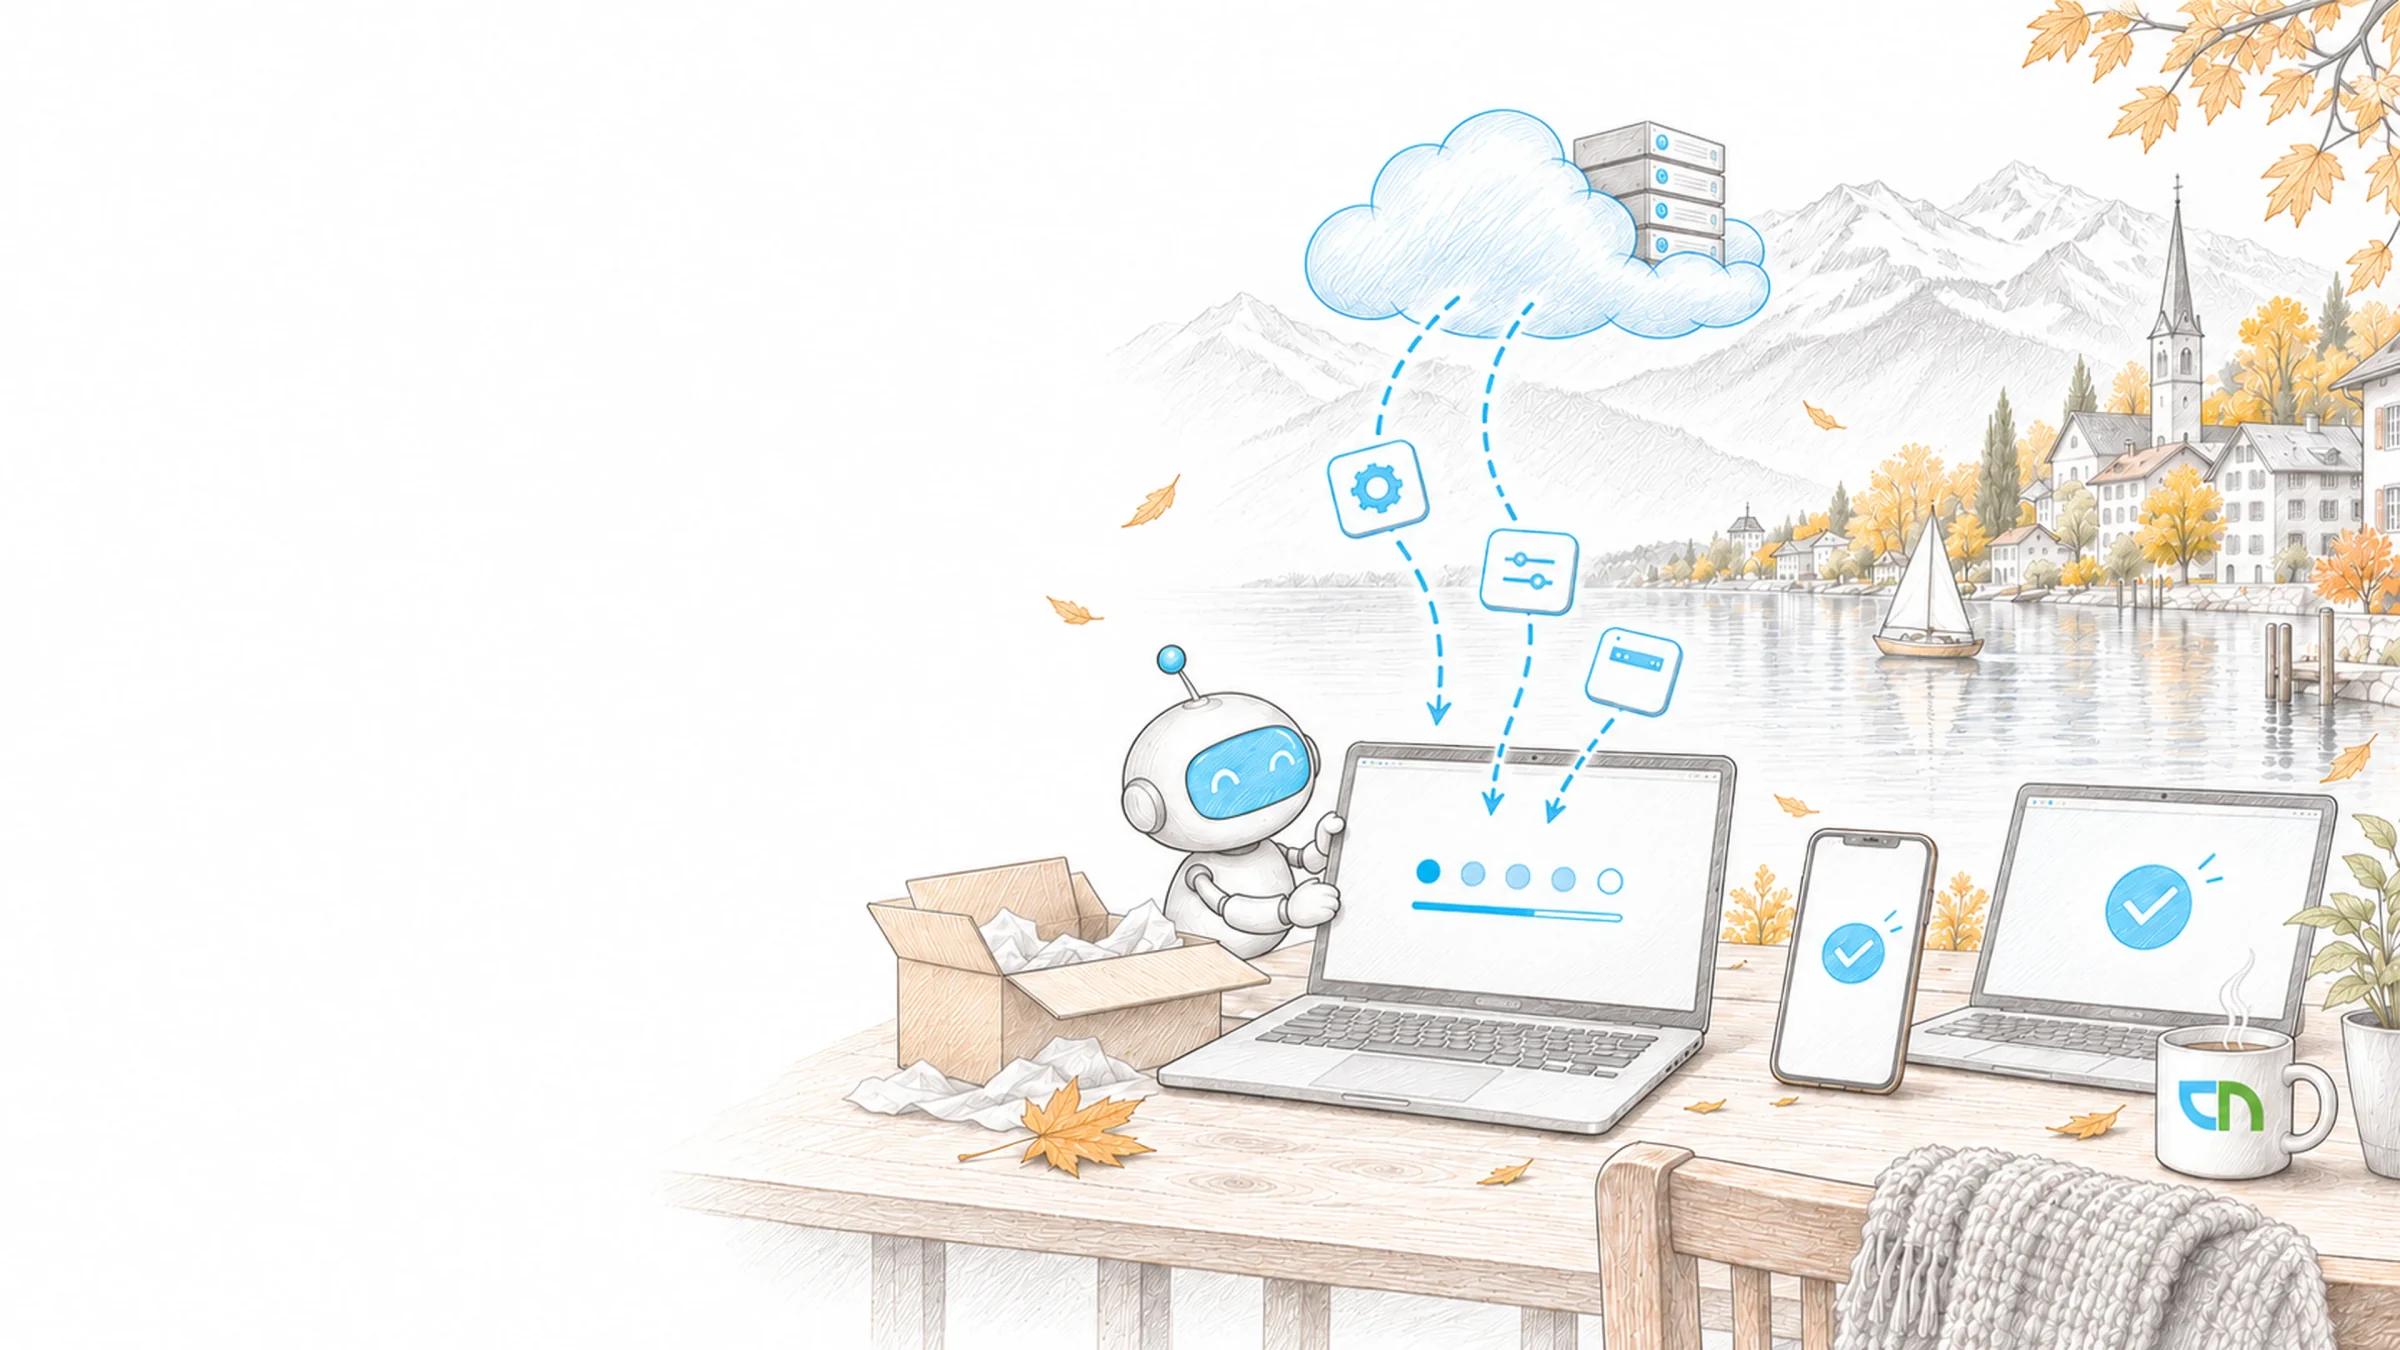
Ein neues Notebook am Montag
Montag, eine neue Projektleiterin beginnt. Ihr Notebook kam direkt vom Händler zu ihr nach Hause; sie meldet sich mit ihrem Firmenkonto an, und Windows Autopilot richtet Apps, Einstellungen und Verschlüsselung ein, bevor sie den Desktop sieht. Auf ihrem privaten Handy schützt eine App-Richtlinie die Firmendaten in Outlook. Die Fachanwendung ihres Teams läuft auf einem Server in Azure, gesichert und überwacht.
Vom Handy bis zum Server
Geräte und Infrastruktur betreuen wir aus einer Hand: Intune verwaltet, womit Ihre Mitarbeitenden arbeiten, Azure trägt die Server und Dienste dahinter, und beides hängt an denselben Identitäten in Entra ID. Am Anfang steht eine Bestandsaufnahme Ihrer Geräte, Richtlinien und Server; was in Ihrer Umgebung gut eingerichtet ist, übernehmen wir und bauen darauf auf. Alles läuft in Ihrem eigenen Tenant und Abonnement.
- Geräte in IntuneRegistrierung, Konfigurations- und Compliance-Richtlinien, Apps und Updates für Windows-Geräte, ausgerollt in Stufen von einer Pilotgruppe bis zur ganzen Organisation. Updates steuern wir mit Windows Update for Business oder, wo es passt, mit Windows Autopatch, das auch Microsoft 365 Apps, Edge und Teams aktuell hält.Ergebnis: jedes Gerät hat einen bekannten Stand, und der Bericht zeigt, welches abweicht.
- Windows AutopilotDer Händler oder Ihre IT registriert neue Geräte im Tenant, und sie gehen direkt zur Person, die sie nutzt. Beim ersten Start meldet sie sich an, das Gerät tritt Entra ID bei, erhält Apps, Richtlinien und Verschlüsselung und zeigt den Fortschritt an.Ergebnis: ein neues oder zurückgesetztes Gerät ist einsatzbereit, ohne dass jemand in der IT es vorher einrichtet.
- Mobile GeräteFirmen-iPhones und Android-Geräte registriert und konfiguriert; auf privaten Geräten schützen App-Schutzrichtlinien die Firmendaten in Outlook, Teams und OneDrive, unterbinden das Kopieren in private Apps und löschen beim Austritt nur diese Daten.Ergebnis: Mitarbeitende arbeiten auch mit dem eigenen Handy, und Firmendaten bleiben in Ihrer Hand.
- Cloud-PCs und virtuelle DesktopsWindows 365, wo ein eigener Cloud-PC pro Person passt, etwa für externe Mitarbeitende oder Arbeit vom eigenen Gerät aus; Azure Virtual Desktop, wo sich mehrere Personen Sitzungshosts teilen oder eine Fachanwendung nahe bei ihren Daten laufen soll. Beides verwalten wir wie ein physisches Gerät.Ergebnis: ein Arbeitsplatz entsteht aus einer Richtlinie und verschwindet wieder, wenn der Einsatz endet.
- Infrastruktur in AzureIdentitäten in Entra ID, Server, die mit Azure Migrate umziehen, virtuelle Netze mit Verbindung zu Ihren Standorten, Azure Backup für Server und Dateien und Azure Monitor für Warnungen zu Auslastung, Verfügbarkeit und Sicherungen. Aufgebaut nach den Landing-Zone-Vorgaben von Microsoft, mit Richtlinien, Tags und Kostenwarnungen.Ergebnis: Aufbau, Kosten und Sicherung Ihrer Server sind dokumentiert und für Ihre IT nachvollziehbar.
- Laufende VerwaltungWir führen Richtlinien, Update-Ringe, Autopilot-Profile, Apps und Cloud-Ressourcen in Ihrem Tenant weiter, prüfen jeden Monat Compliance, Update-Stand, Sicherungen und Warnungen und bewerten Änderungen von Microsoft, bevor sie Ihre Geräte erreichen.Ergebnis: ein Monatsbericht zeigt Ihrer IT, welche Geräte und Server abweichen und was wir unternommen haben.
Was wir zuerst aufnehmen
Eine Übersicht Ihrer Geräte und Server mit Betriebssystem, Alter und Besitz, dazu die Richtlinien, die heute gelten, ob in Intune, als Gruppenrichtlinie oder in Configuration Manager. Ein Azure-Abonnement oder der Entscheid, eines anzulegen. Zugänge für uns über befristete Administratorrollen. Eine Pilotgruppe mit typischen Geräten und eine Person bei Ihnen, die Änderungen freigibt.
Was in Ihrem Tenant läuft
Richtlinien für Windows und Mobilgeräte, aktiv und dokumentiert, Update-Ringe mit Bericht und ein Autopilot-Profil, mit dem ein Pilotgerät vom ersten Start bis zum Desktop eingerichtet wurde. Die Cloud-Umgebung mit Netz, Sicherung und Warnungen, eine geprobte Wiederherstellung eines Servers und eine Übersicht der laufenden Kosten. Ein Monatsbericht für Geräte und Infrastruktur. Service Desk, Reaktionszeiten und Kontingent regelt der Vertrag mit Support & Operations.
Erkennen Sie Ihre Lage wieder? Erzählen Sie uns, wo Sie heute stehen.
KontaktAktuelles.
Stand: 10. Oktober 2026
- Seit 27. August 2026
Autopilot ordnet Geräte vor der Registrierung Ihrem Tenant zu.
Windows Autopilot device preparation unterstützt die Gerätezuordnung: Ein Gerät mit Windows 11 wird Ihrer Organisation vor der Registrierung zugeordnet, gilt automatisch als Firmengerät und kann gerätebezogene Richtlinien, einen Gerätenamen und weitere Anpassungen der Ersteinrichtung erhalten. Seit dem 11. Mai 2026 ist auch der automatische Modus für Cloud-PCs in Windows 365 allgemein verfügbar; er liefert Apps und Einstellungen, bevor sich jemand anmeldet.
Quelle: Microsoft Learn: What's new in Windows Autopilot device preparation - Stand 13. Juli 2026
Windows Autopatch gehört zu Business Premium und E3.
Seit April 2025 braucht Windows Autopatch keine eigene Aktivierung mehr; die Funktionen stehen mit Microsoft 365 Business Premium, A3 und höher, E3 und höher sowie F3 bereit. Autopatch verteilt Updates für Windows, Microsoft 365 Apps, Edge und Teams in Ringen, und Hotpatch installiert monatliche Sicherheitsupdates auf geeigneten Geräten ohne Neustart.
Quelle: Microsoft Learn: What is Windows Autopatch? - Seit Ende September 2026
Intune setzt iOS und iPadOS 18 voraus.
Für die übliche Geräteverwaltung, das Unternehmensportal und App-Schutzrichtlinien verlangt Microsoft Intune iOS oder iPadOS 18 oder neuer. Microsoft rät, betroffene Geräte zu ermitteln und zu aktualisieren; für Geräte ohne Benutzer aus der automatisierten Geräteregistrierung gilt eine eigene Regel.
Quelle: Microsoft Learn: What's new in Microsoft Intune
Lizenzen, Identitäten und Regeln.
Woher Lizenzen und Identitäten für Ihre Geräte kommen, welche Regeln für den Arbeitsplatz gelten und wie neue Geräte bei den Mitarbeitenden ankommen.
Die Microsoft-Produkte für Schutz und Geräteverwaltung im Überblick.
Entra IDDie Identitäten, mit denen sich Personen und Geräte anmelden.
Business oder EnterpriseWelche Microsoft-365-Pläne die Geräteverwaltung enthalten.
Microsoft 365 in der SchweizDatenstandort und Lizenzen für Schweizer Organisationen.
Microsoft 365 GovernanceAdminrollen, Besitz und Lebenszyklus im Arbeitsplatz.
Einführung & AdoptionSchulung und Kommunikation, wenn neue Geräte oder Windows 11 kommen.
Sofort-HilfeEine konkrete Frage zu Geräten oder Servern klären, ohne Vertrag.
Geräte und Server, in unseren Projekten.
Server nach Azure verlagert und Identitäten zentral in Entra ID bei BMC, Schulgeräte in Intune bei Hotel & Gastro formation und ein gestaffelter Wechsel auf Windows 11 im Büro von Maurus Schifferli.
BMC Switzerland AG
Cloud-Infrastruktur und zentral verwaltete Zugriffe für BMC
Projekt ansehen
Hotel & Gastro formation Schweiz
Klassen und Lernräume mit Microsoft 365 verwalten
Projekt ansehen
Maurus Schifferli Landschaftsarchitekt BSLA
Windows 11 für den Planungsalltag bei Maurus Schifferli
Projekt ansehenPassend zu Ihrer Aufgabe
Bedingter Zugriff, MFA und Adminrechte, für die der Compliance-Status der Geräte zählt.
Security OperationsRegelmässige Maester-Tests, ob die Konfiguration Ihres Tenants hält.
DatenmigrationDateien, Postfächer und Ablagen nach Microsoft 365 übernehmen.
Support & OperationsService Desk, Reaktionszeiten und Stundenkontingent für Ihre Umgebung.
Bevor das erste Gerät in Intune ist.
Ist Intune in unserem Microsoft-365-Plan schon dabei?
In vielen Fällen ja: Microsoft 365 Business Premium, E3, E5 und E7 enthalten Intune Plan 1, die Grundlage für Geräte- und App-Verwaltung. Remote Help und erweiterte Analysen gehören zu Plan 2 oder zur Intune Suite. Windows 365 braucht eigene Lizenzen, Azure rechnet nach Verbrauch ab. Was Ihr Plan abdeckt, prüfen wir vor dem ersten Schritt.
Unsere Geräte sind in einer lokalen Domäne. Wie kommen sie in Intune?
Schrittweise. Bestehende Geräte bleiben in der Domäne und werden zusätzlich aus der Cloud verwaltet, über den hybriden Beitritt oder über Co-Management mit Configuration Manager; Ihre Gruppenrichtlinien übertragen wir nach und nach in Richtlinien aus der Cloud. Neue Geräte richten wir direkt mit Beitritt zu Entra ID ein, denn Autopilot device preparation unterstützt nur diesen Weg. So wechselt die Flotte im Rhythmus Ihres Gerätewechsels.
Was sieht die IT auf privaten Handys?
Nur die Firmendaten in den geschützten Apps. App-Schutzrichtlinien kommen ohne Registrierung des Geräts aus: Outlook, Teams und OneDrive verlangen eine PIN oder Biometrie, Firmendaten lassen sich nicht in private Apps kopieren, und beim Austritt löschen wir nur diese Daten. Fotos, Nachrichten und private Apps bleiben für Ihre IT unsichtbar.
Windows 365 oder Azure Virtual Desktop?
Windows 365 gibt jeder Person einen eigenen Cloud-PC mit festem Monatspreis und wenig Aufwand für Ihre IT. Azure Virtual Desktop teilt Sitzungshosts unter mehreren Personen, rechnet nach Verbrauch ab und lässt mehr Einstellungen zu, braucht dafür mehr Pflege. Für die meisten Arbeitsplätze genügt ein verwaltetes Notebook; Cloud-PCs setzen wir dort ein, wo sie einen klaren Zweck haben.
Welche Server ziehen nach Azure?
Das entscheiden wir pro Server mit Ihnen, nach einer Bestandsaufnahme mit Azure Migrate: Auslastung, Abhängigkeiten, Lizenzen und laufende Kosten. Fachanwendungen und Datenbanken ziehen als virtuelle Maschine um. Was Microsoft 365 bereits abdeckt, etwa Dateiablagen und Mail, wechselt dorthin; diesen Umzug übernimmt die Datenmigration. Ein Server, der vor Ort bleibt, kann Sicherung und Überwachung trotzdem aus der Cloud beziehen.
Wer von CNEXT hat Zugriff auf unseren Tenant?
Die Personen, die Ihre Umgebung betreuen, mit Rollen, die Sie freigeben: über granulare delegierte Adminrechte für Microsoft-Partner oder über befristete Rollen in Ihrem Tenant, jeweils auf die Aufgabe beschränkt und protokolliert. Im Abonnement gelten Rollen pro Ressourcengruppe. Sie sehen jederzeit, wer welche Rolle hat, und können jeden Zugang beenden.
Den nächsten Schritt gemeinsam klären
Beschreiben Sie uns Ihren heutigen Ablauf, die beteiligten Systeme und das gewünschte Ergebnis. Im ersten Gespräch klären wir, welche Informationen für einen sinnvollen nächsten Schritt fehlen.